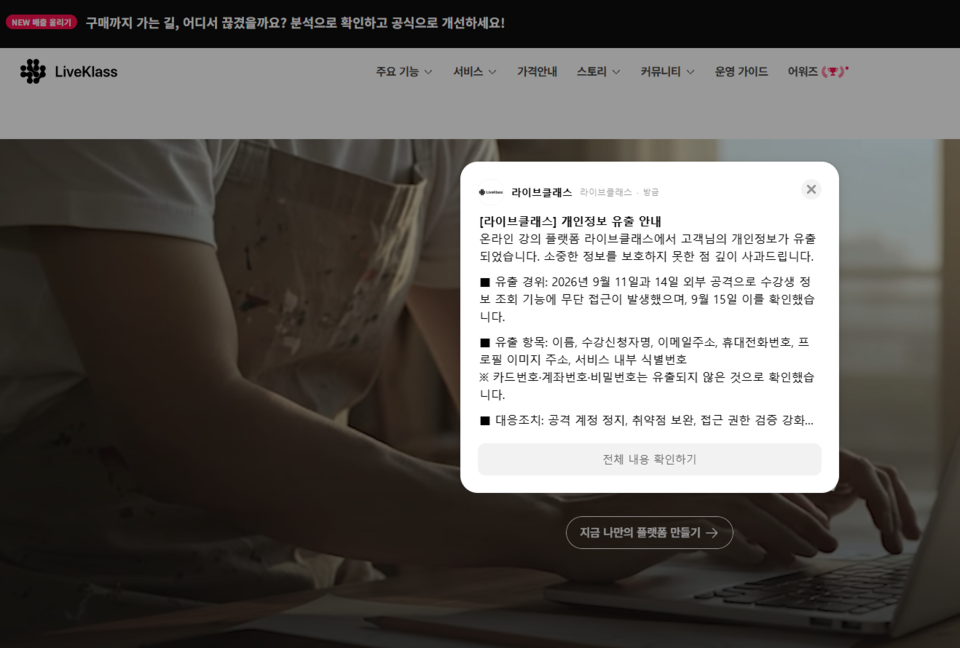
オンライン講義プラットフォーム「LiveClass」がハッキング被害、個人情報が流出
事実
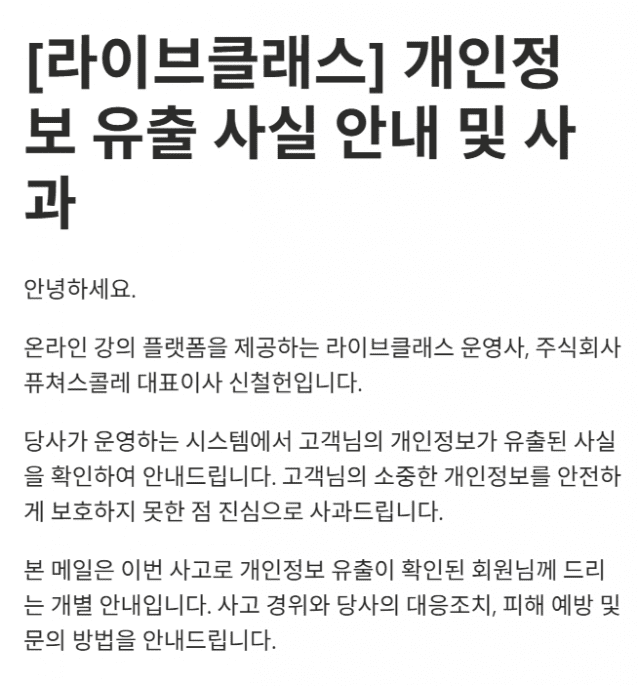
オンライン講義プラットフォーム「LiveClass(ライブクラス)」が外部からのハッキング攻撃を受け、利用者の個人情報が流出したことが分かった。同プラットフォームを利用していた受講者の情報が不正に外部に持ち出されたとされ、関係当局が経緯を調査している。
온라인 강의 플랫폼 '라이브클래스' 해킹...개인정보 유출
ハッキングによる個人情報流出
「LiveClass」はオンラインで講義を提供するプラットフォームで、多数の受講者が利用している。今回のハッキングでは、外部の攻撃者がシステムに不正侵入し、プラットフォーム内に保存されていた個人情報を流出させたとされる。
流出した情報の具体的な内容や件数、流出の経路については現時点で明らかにされていない。攻撃を受けた時期についても公式な発表はなく、正確な被害範囲は今後の調査で確定される見通しだ。
業界に課題を突きつける事案
韓国国内ではAI・教育関連のオンラインサービスの利用が拡大する一方、個人情報保護への対応が追いついていない事例が指摘されてきた。今回のハッキングは、オンライン講義プラットフォームを含む教育系サービスのセキュリティ対策の強化が急務であることを改めて示す形となった。
個人情報流出の疑いがある場合、事業者は情報通信網法および個人情報保護法に基づき、利用者への通知や報告義務を負う。関係当局は「LiveClass」の運営側から詳細な経緯の説明を受けるものとみられる。
今後の対応が焦点に
被害を受けた利用者は、氏名や連絡先などの個人情報の悪用に備え、不審なメールやフィッシング攻撃への警戒が必要とされる。
オンライン講義プラットフォーム「LiveClass」でのハッキングによる個人情報流出は、事実と確認された。
Verdict: 事実
Sources — primary documents (11)
- https://blog.naver.com/PostView.naver?blogId=momteachers_official&logNo=224414556033
- https://blog.naver.com/PostView.naver?blogId=chogar&logNo=224416147603
- https://zdnet.co.kr/view/?no=20260921163428
- https://magazine.hankyung.com/business/article/202609172184b
- https://www.globale.co.kr/news/articleView.html?idxno=40450
- https://securementor.liveklass.com/notices
- https://pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS074&mCode=C020010000&nttId=12078
- https://www.ytn.co.kr/_ln/0103_202609202341105790
- https://image.zdnet.co.kr/2026/09/21/f3ce824b72c5bbe94cf87e13450fbc3f.png
- https://img.hankyung.com/photo/202609/AD.45729287.1.jpg
- https://cdn.globale.co.kr/news/photo/202609/40450_66798_3121.png