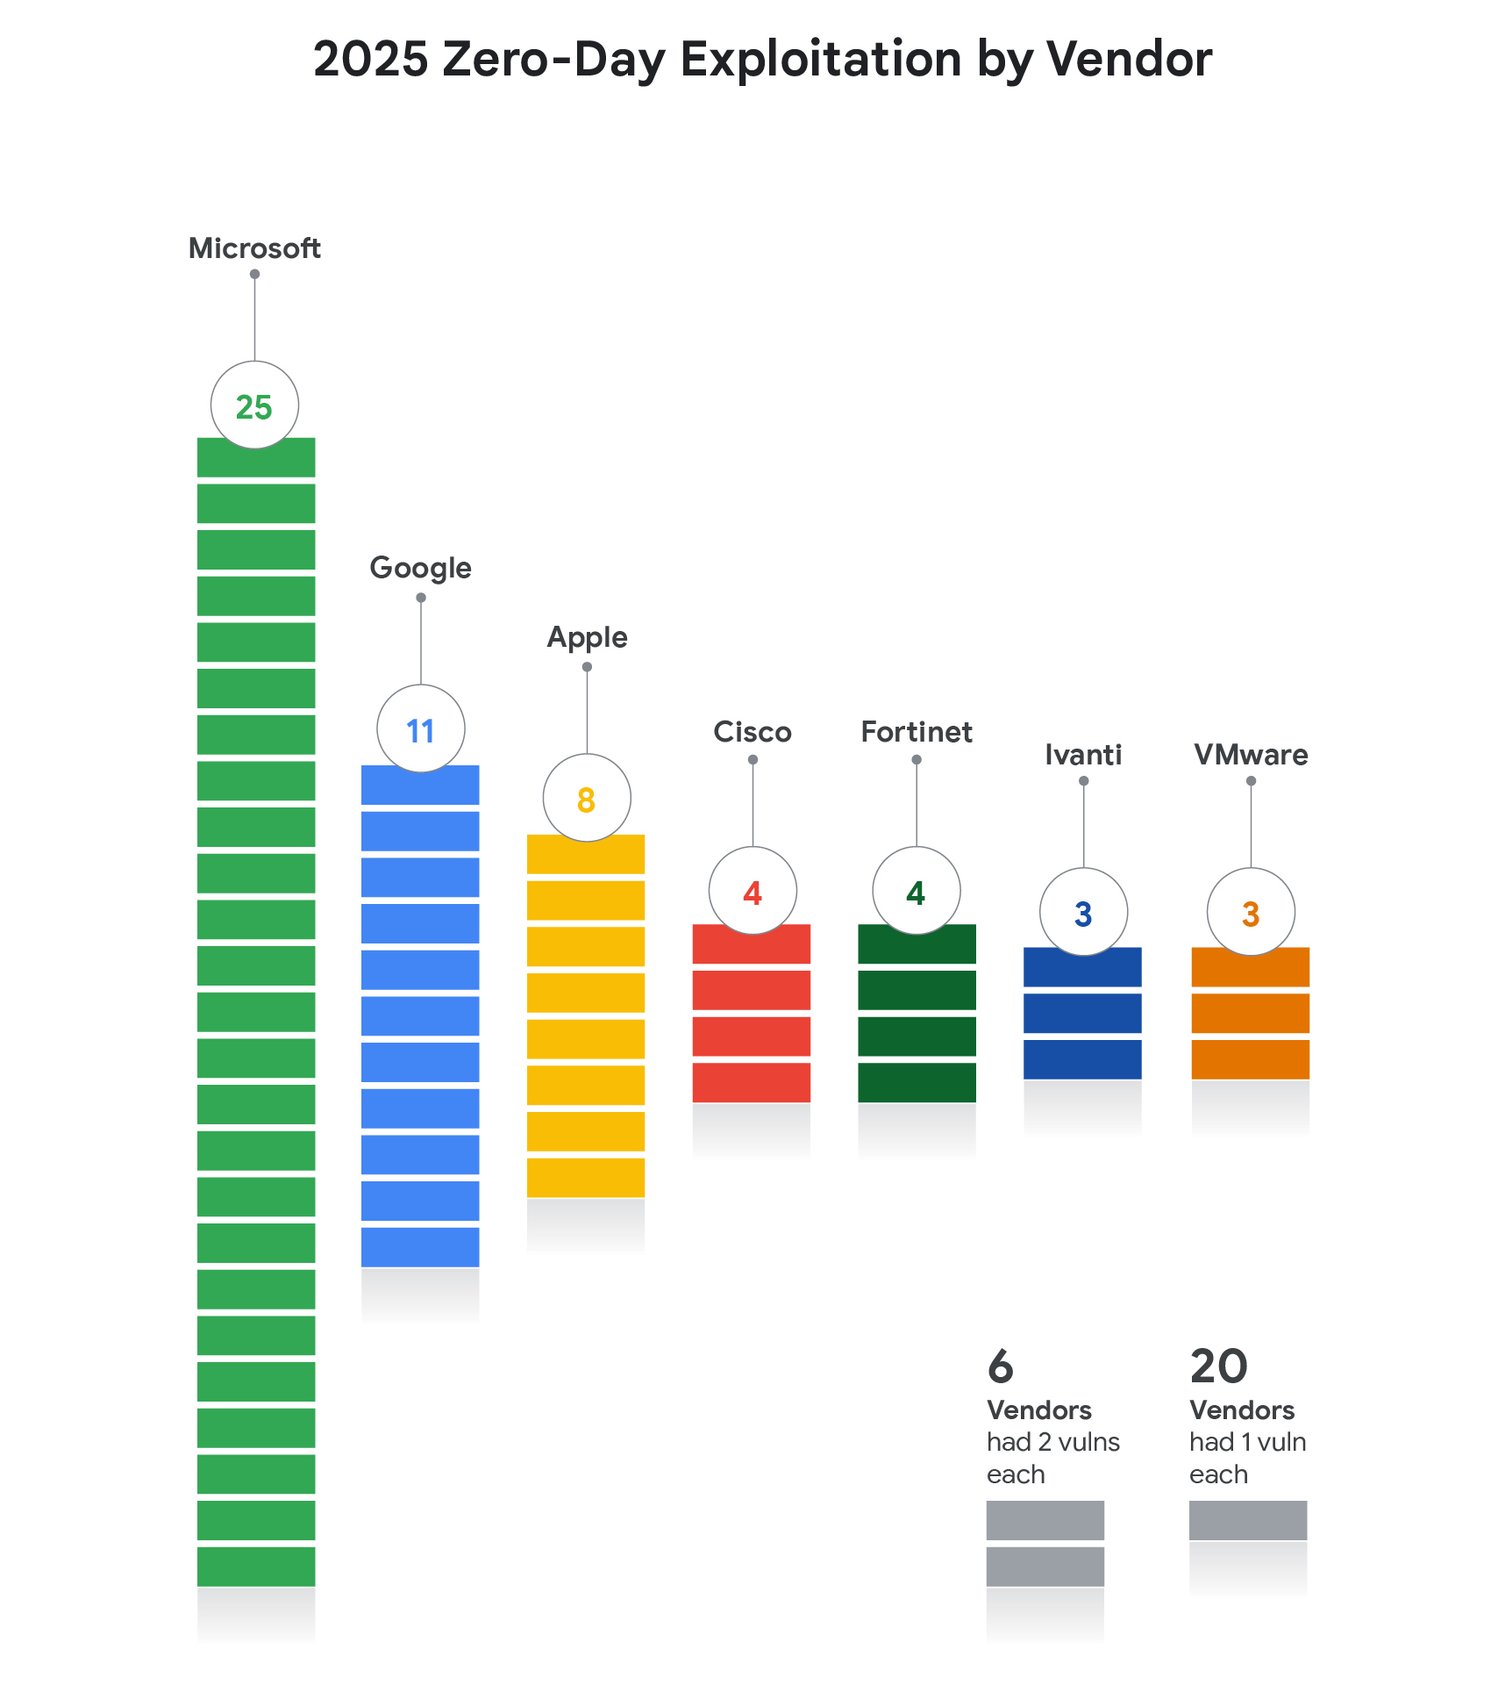
零日攻击呈上升趋势
基本属实

韩国网络安全领域相关统计显示,“零日攻击”正在增加。本项核验共查阅12份一手资料,最终判定为基本属实。不过,用于佐证趋势的图表文件(y-2025-fig3a)在核验过程中被锁定,无法直接引用,具体数据仍需通过直接取证确认。
'제로데이 공격' 증가
零日攻击增势的背景
零日攻击指利用尚未公开或尚未修补的软件漏洞发起的攻击,因防御方无暇应对而得名。此类攻击通常绕过常规防护手段,对国家机构、企业和关键基础设施构成较高风险。
在韩国,国家情报院与科学技术信息通信部是负责网络安全政策与威胁预警的主要机构。此次关于零日攻击增加的判定,即建立在多份一手资料的基础上。
关键图表仍待直接取证
核验过程中,涉及2025年数据的统计图(fig3a)未能直接获取,无法确认其中包含的具体数字。因此,本篇报道不引用任何未经确认的数值,仅陈述“零日攻击增加”这一趋势性事实。
相关趋势与AI、半导体等韩国支柱产业关系密切:芯片设计与代工(foundry)企业、以及Naver、Kakao等运营大规模语言模型(LLM)的平台,均为网络攻击的潜在目标。
结论:综合12份一手资料的核验结果,“零日攻击增加”这一说法基本属实,但具体数据仍有待图表文件的直接取证确认。
Verdict: 基本属实
Sources — primary documents (12)
- https://cloud.google.com/blog/topics/threat-intelligence/2025-zero-day-review
- https://cloud.google.com/blog/topics/threat-intelligence/2024-zero-day-trends
- https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026/
- https://services.google.com/fh/files/misc/m-trends-2026-executive-edition-en.pdf
- https://www.verizon.com/business/resources/reports/dbir/
- https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
- https://www.enisa.europa.eu/sites/default/files/2026-09/ENISA%20Threat%20Landscape%202026_Final.pdf
- https://assets.recordedfuture.com/insikt-report-pdfs/2026/cta-2026-0319.pdf
- https://assets.recordedfuture.com/insikt-report-pdfs/2026/cta-2026-0903.pdf
- https://storage.googleapis.com/gweb-cloudblog-publish/images/zero-day-2025-fig1a.max-1700x1700.jpg
- https://storage.googleapis.com/gweb-cloudblog-publish/images/zero-day-2025-fig2a.max-1700x1700.jpg
- https://storage.googleapis.com/gweb-cloudblog-publish/images/zero-day-2025-fig3a.max-1700x1700.jpg