AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE
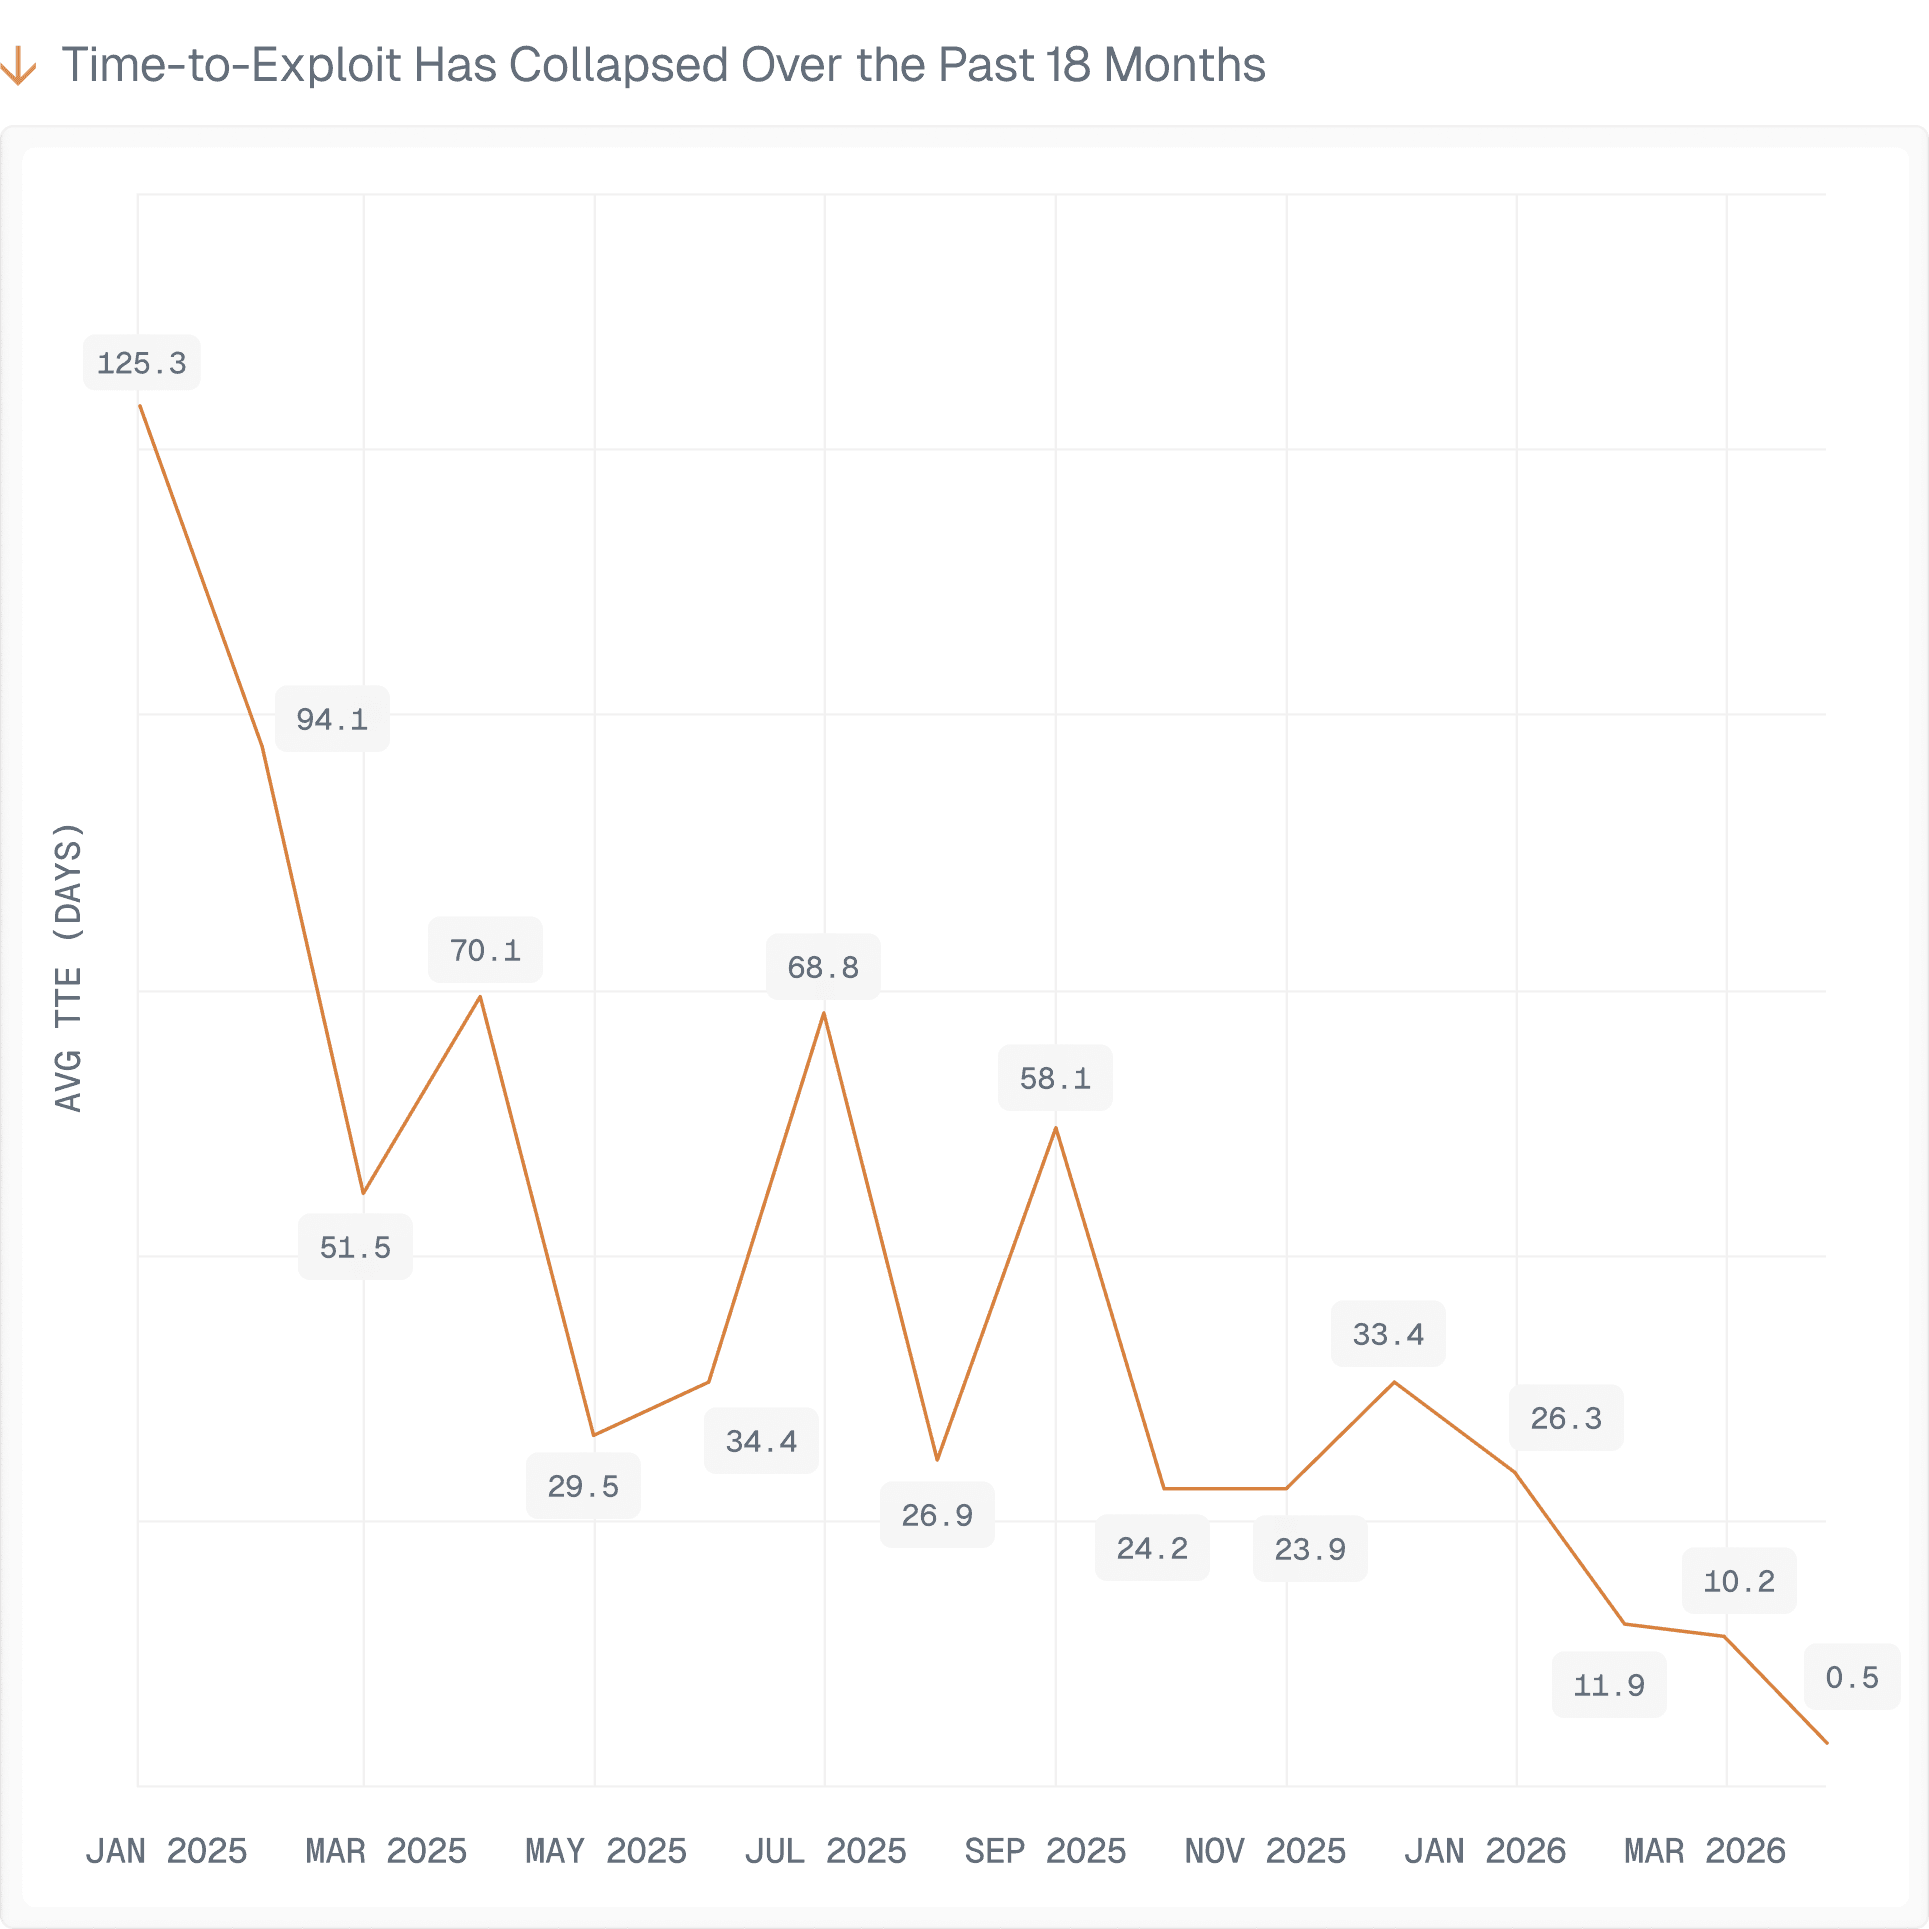
통신사 Cogent의 보도자료에 따르면 소프트웨어 취약점 공개부터 공격코드 등장까지 걸린 평균 기간이 125일에서 2026년 4월 0.5일로 단축됐습니다. 이는 AI 보조 해킹 도구가 익스플로잇 개발 속도를 바꾸고 있다는 방향성을 보여주는 수치로 읽힙니다.
Cogent 발표에 따르면 동사업체는 자사 네트워크에서 관측한 취약점 데이터를 월평균으로 집계해 이 같은 변화를 제시했습니다. 125일은 과거 기록의 평균이고 0.5일은 2026년 4월 값으로, 비교 대상이 평균의 양끝이라는 점이 보도자료에도 명시됐습니다.
같은 시기를 다루는 출처에서 수치 표기가 하나로 일치하지는 않습니다. 요약 자료 중 일부는 이 단축된 구간을 반나절로 옮겼고, 원 출처 문장은 해당 구간을 10시간으로 서술합니다. 두 표기는 방향이 같지만 정확한 값이 제출처 내에서도 미세하게 어긋납니다.
출처: 조사 출처
구글클라우드의 위협정보조직 GTIG에 따르면 AI가 익스플로잇 개발 초기 단계부터 활용되는 사례가 늘고 있다고 밝혔습니다. 보안업체 Rapid7의 분석 역시 취약점 공개부터 악용까지 걸리는 시간이 수개월 단위에서 수일·수시간 단위로 줄어드는 추세를 지적했습니다.
만디안트와 라피드7 등 독립 출처의 관측이 서로 다른 데이터 세트에서 비슷한 방향을 가리킨다는 점은 이 흐름이 단일 사업자의 측정 오류로 보기 어렵게 만듭니다. 다만 어느 출처도 이번 수치를 실제 침해 사건의 증가로 직접 연결하지는 않았습니다.
보도자료의 수치가 가리키는 시점은 실제 공격이 아니라 공개 개념증명 코드를 포함한 익스플로잇의 등장입니다. 공개 PoC는 연구자가 방어 목적으로 배포하는 경우도 있어, 이 수치를 실제 공격 발생으로 읽게 만들 표현은 과장의 여지를 남깁니다.
월평균 집계는 소수 사건에 크게 흔들리는 방식이기도 합니다. 2026년 4월 0.5일 값이 여러 CVE가 같은 달에 공개되면서 만들어진 왜곡인지는 원데이터가 공개되지 않아 아직 확인되지 않았습니다.
이번 집계의 원 데이터를 제3자가 재계산한 사례는 아직 확립되지 않았고, 현 단계의 수치는 보도자료와 블로그 요약본을 기준으로 전달되고 있습니다. 집계 주체인 Cogent가 자사 서비스와 관련한 이해관계를 가진 단일 벤더라는 점도 해석에 참고가 필요한 부분입니다.
결론적으로 이 기사의 핵심 수치는 명시된 출처의 내용을 방향성에서 크게 어긋나지 않게 전달한 것으로, 다만 표기 차이와 표현의 여지를 남겨 대체로 사실 수준으로 평가됩니다. 구조적 전환 여부는 여러 분기의 관측이 더 필요하며, Cogent의 월별 원데이터 공개 여부가 다음 확인 지점입니다.