AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE
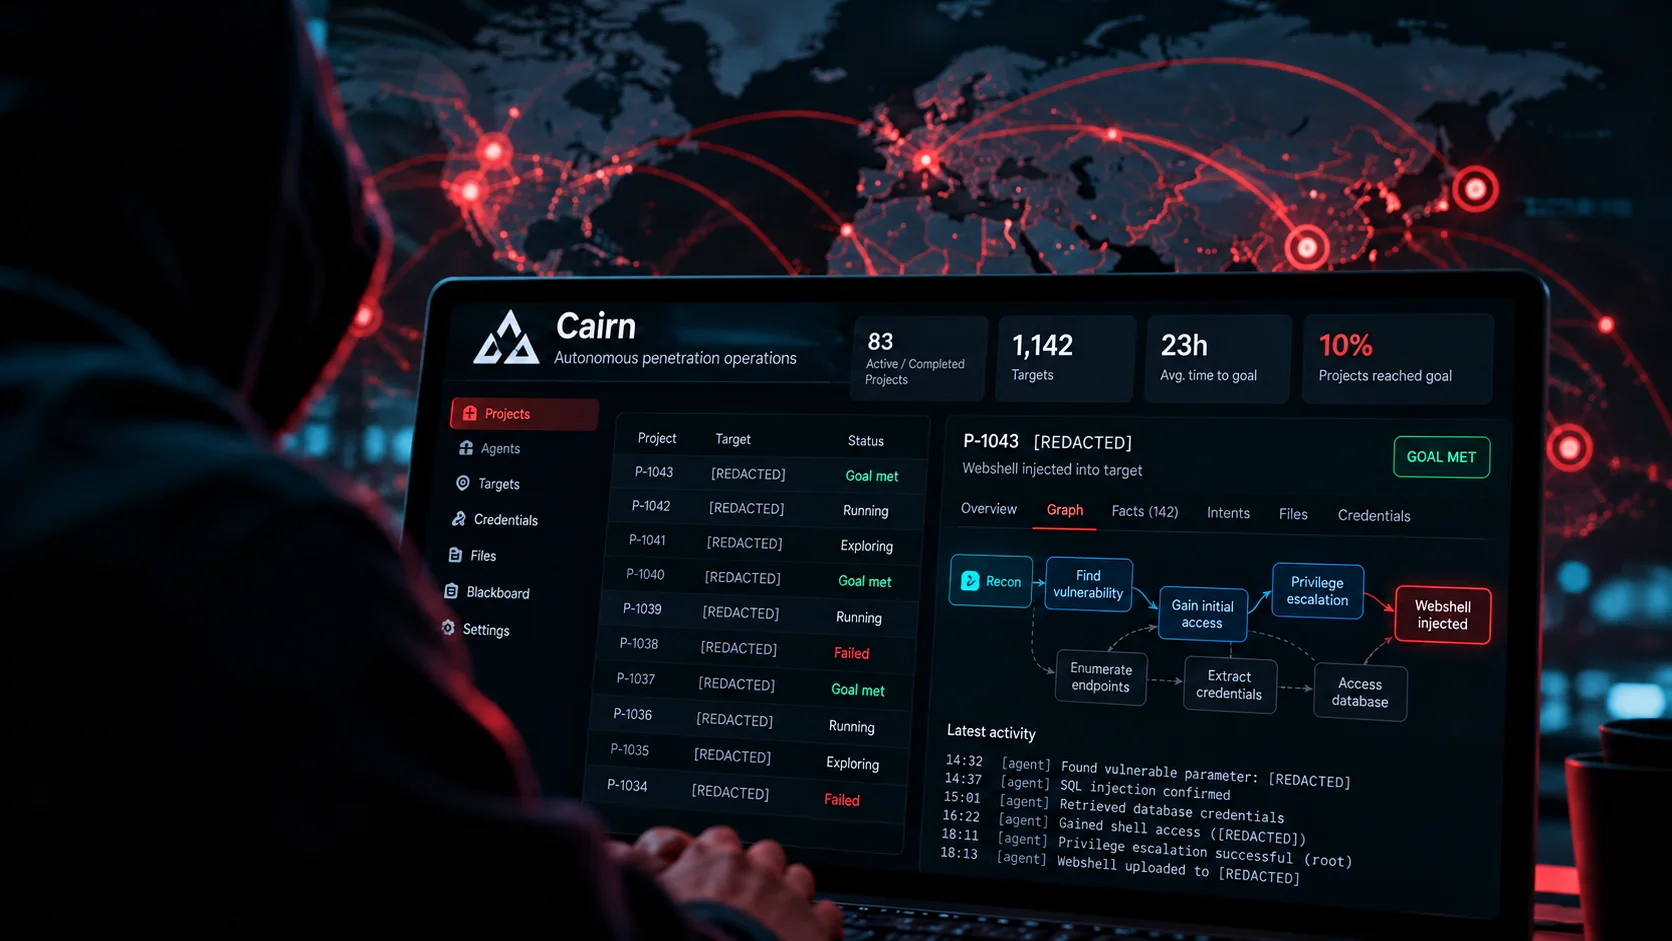
해커 한 명이 오픈소스 AI 에이전트 플랫폼 '카른(Cairn)'을 악용해 최소한의 인간 개입으로 1,100~1,200여 곳 기업 시스템에 침투를 시도한 것으로 로이터가 2026년 10월 19일 보도했습니다. 이 보도가 도출한 '100여 곳 침입'은 성공률 가정에 기반한 추정치이며, 지목된 기업들은 데이터 유출을 인정하지 않았습니다.
로이터 보도에 따르면 해커는 수천 달러(660만원 안팎)의 비용으로 AI 에이전트를 구동해 자율적으로 표적을 선정하고 침투를 시도했습니다. '100여 곳'이라는 숫자는 1,100~1,200건 시도에 약 10% 성공률을 곱한 가정에서 나온 값입니다. 1차 출처인 노르포지(norforge.com) 기술 분석은 이 숫자를 직접 제시하지 않았습니다. 개별 피해 기업 100곳이 일일이 확인된 것은 아니며, 확증된 침입 사례는 웹셸 업로더를 포함한 6건입니다.
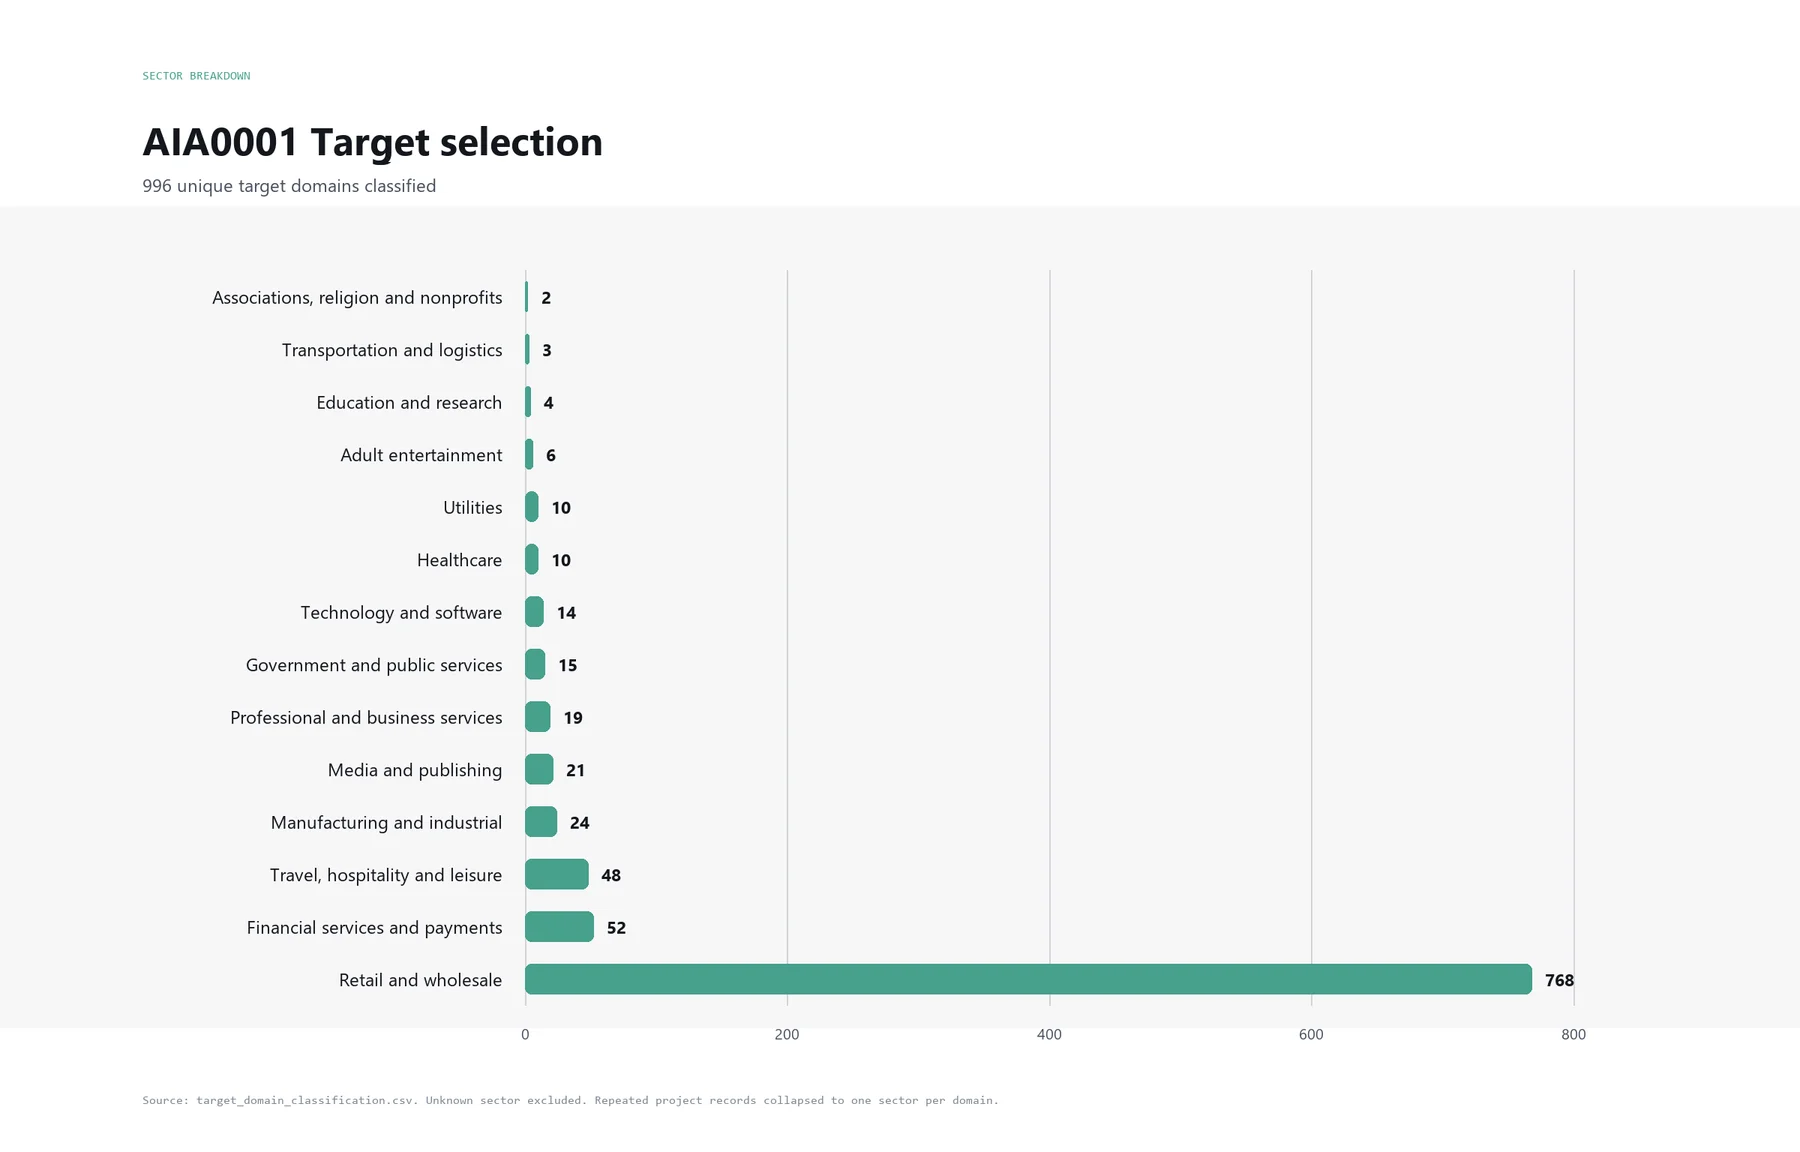
출처: 조사 출처
로이터 인용 보도 기준으로 피해로 지목된 존디어·샤크닌자·커민스의 공식 입장은 '침해'의 범위를 더 좁게 규정합니다. 존디어는 "필요한 조치를 취했으며 민감한 정보에 접근했다는 징후는 없다"고 전했습니다. 샤크닌자는 제품 지원 정보만 담긴 별도 웹사이트로 공격이 한정됐다며 위협 차단을 완료했다고 밝혔습니다. 커민스는 당사가 아닌 제3자 협력업체가 운영하는 웹사이트에 대한 잠재적 공격 보고를 조사 중이라고 지적했습니다. 확인된 민감 데이터 유출은 세 회사 어디에서도 입증되지 않았습니다.
카른 제작자 @le1xia0(淚笑)는 2026년 10월 8일 X를 통해 "카른은 해킹 도구가 아니었다"고 해명했습니다. 시큐리티위크와 야후 테크 등 독립 언론들은 오픈소스 AI 에이전트 플랫폼이 악용될 경우 방어 체계 없이도 대규모 자동 침투가 가능해진다는 점을 강조했습니다. 이번 사건이 '해킹 대중화'의 시작인지 일회성 사례인지는 아직 확인되지 않았습니다.
통념은 대규모 해킹에 조직과 자본이 필요하다는 것이지만, 이번 사례는 개인 1명과 수천 달러 규모의 비용으로 수천 건의 자율 침투 시도가 이뤄졌다는 점에서 어긋납니다. 대신 실증된 침입이 6건뿐이고 피사체 기업들의 유출 부인이 이어지면서, 실제 피해 규모는 시도 건수가 암시하는 것보다 작을 가능성도 열려 있습니다. 표적 선정부터 웹셸 설치까지의 과정은 노르포지의 기술 분석과 아카이브 스냅샷으로 세부가 공개돼 있습니다.
향후 확인해야 할 지점은 두 가지입니다. 로이터가 제시한 성공률 가정의 실제 적합성, 그리고 이번 침투가 일회성 전례인지 아니면 AI 에이전트 악용의 구조적 전환인지는 몇 분기의 관측이 더 필요합니다. 이번 보도는 침투 시도의 규모와 자동화 정도에 한해서는 대체로 사실입니다.