AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE
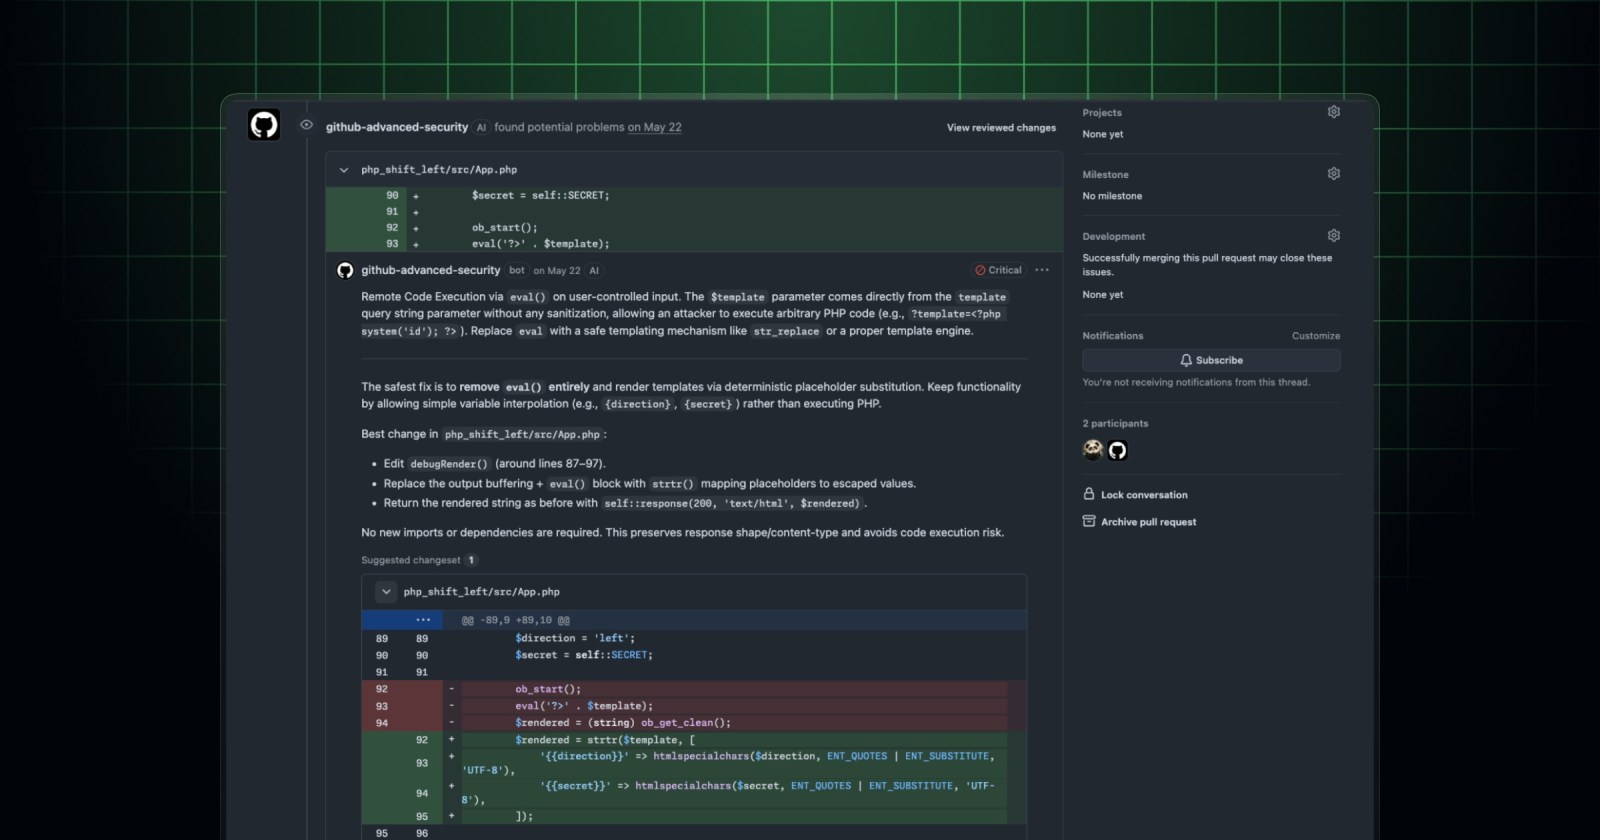
깃허브가 PHP·테라폼 등의 코드 취약점을 인공지능으로 찾아내는 'AI 스캔' 기능을 10월 15일 정식 출시했습니다. 이 기능은 7월 14일 공개 프리뷰를 거쳐 약 3개월 만에 정식 버전에 도달했으며, 검사 결과는 참고용으로만 제공됩니다.
깃허브 공식 블로그와 깃허브 문서에 따르면 AI 스캔은 2026년 3월 검출 기능 발표를 시작으로 7월 14일 public preview를 거쳐 10월 15일 정식 출시되었습니다. 커버리지는 PHP·Bash·테라폼까지 확대되었으며, 같은 날 코드 스캐닝 경고를 AI 에이전트가 수정하는 'Agentic autofix'도 별개 기능으로 정식 출시되었습니다.
출처: 조사 출처
깃허브 공식 문서에 따르면 AI 스캔은 PR의 변경 코드만 검사하며 전체 저장소 검사는 지원하지 않습니다. 결과가 검사 실패 처리되지 않아 병합을 차단할 수 없고, 포크 PR과 Dependabot PR은 검사 대상에서 제외됩니다. 발견된 취약점은 advisory 형태로 제공되지만 병합 차단 권한은 없다는 점을 제3자 분석도 지적했습니다.
일부 보도는 공개 저장소에서 무료라고 서술했으나, 깃허브 체인지로그는 AI 스캔이 코드 시큐리티 AI 크레딧을 소비한다고 명시했습니다. 공개 저장소라도 1크레딧당 0.01달러(약 14원)의 크레딧 과금이 적용된다는 제3자 보도도 있습니다. 다만 이 불일치는 과금 서술의 세부 문제일 뿐, 정식 출시라는 헤드라인 주장과는 무관합니다.
깃허브가 3월 검출 발표부터 정식 출시까지 약 7개월을 들인 것은 AI 기반 보안 검사를 검증하는 기간이었음을 보여줍니다. 다만 전체 저장소 검사 미지원과 병합 차단 불가 등 제약이 남아 있어, 이번 정식 출시가 코드 보안 관행의 구조 전환인지는 몇 분기의 관측이 더 필요합니다. 기능의 검사 범위와 과금 체계가 어떻게 조정되는지는 깃허브의 후속 공시에서 확인할 수 있습니다. 헤드라인의 정식 출시 주장은 발표·문서·제3자 보도가 모두 부합해 사실입니다.