AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE

개발자 Autumn-27이 10월 초 깃허브의 AI 침투 도구 '아르텍스(ARTEX)' 저장소를 비공개 전환해 공개 배포가 중단됐습니다. 이 도구는 국내 금융권 표적 공격 의혹 조사 과정에서 국제 보안업계의 주목을 받은 바 있습니다.
로이터 통신에 따르면 개발 측은 한국 은행 해킹 사건 이후 아르텍스를 클로즈드 소스로 전환하겠다고 밝혔습니다. 해당 깃허브 저장소는 현재 접속 시 404 오류를 반환하며, 웨이백 아카이브에 보존된 과거 화면으로만 내용을 확인할 수 있습니다. 매체는 도구 대시보드 캡처 이미지가 공개 저장소에 실렸다가 내려간 점도 함께 전했습니다.
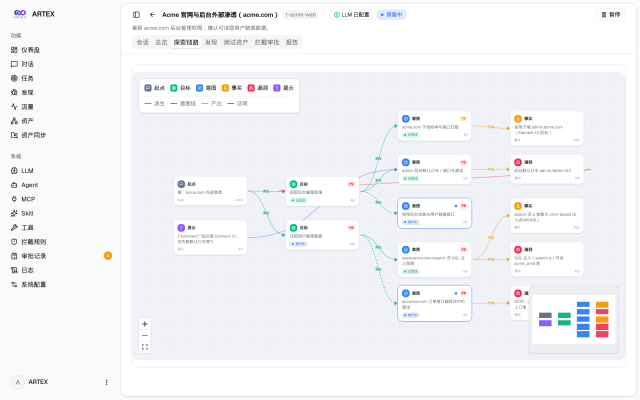
출처: 조사 출처
크라우드스트라이크의 분석 보고서에 따르면 미확인 위협 행위자가 아르텍스를 활용해 한국 금융권을 표적한 정황을 기술했습니다. 보고서는 공격자가 아르텍스와 Claude Code, LLM API 리셀러, 프록시 인프라를 조합해 공격을 수행한 것으로 기술했습니다. 다만 실제 침투 과정은 이들 요소를 결합해야 하는 다단계 절차로, '명령어 몇 줄'이라는 표현은 이를 압축한 수사에 가깝습니다.
연합뉴스는 10월 2일 기준 ARTEX 사용을 금융당국이나 은행이 공식 확정한 발표는 없다고 전했습니다. KB국민은행·하나은행 정보 유출 가능성이 보도되고 최소 9개 은행이 표적된 것으로 알려졌으나, 경찰이 정식수사에 착수한 시점에서 기술적 연계는 아직 확인되지 않았습니다. '아르텍스가 은행을 털었다'는 주어 교체형 표현도 도구가 아닌 공격자의 행위를 지칭하는 것이므로 구분이 필요합니다.
크라우드스트라이크는 용의자를 중국 광둥 소재 26세 남성으로 추정하면서도 신뢰도를 '중간'으로 명시하고 확정은 불가하다고 밝혔습니다. 본인은 혐의를 부인했고, 중국 외교부는 사안을 인지하지 못했다는 입장을 전했습니다. 개발자의 국적과 도구의 악용 경로는 이후 수사 결과에 따라 달라질 수 있는 지점입니다.
개발자의 비공개 전환은 공개 배포가 끝났음을 의미할 뿐, 이미 유출된 코드의 유포까지 차단하지는 못합니다. 도구와 실제 피해 사이의 기술적 연계가 당국 수사로 확인되는지, 이번 사례가 AI 기반 공격 도구의 구조적 전환인지는 몇 분기의 관측이 더 필요합니다. 다만 공개된 배포가 끊긴 경위와 보고서의 기술 근거를 함께 놓고 보면, 관련 보도는 대체로 사실입니다.