AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE
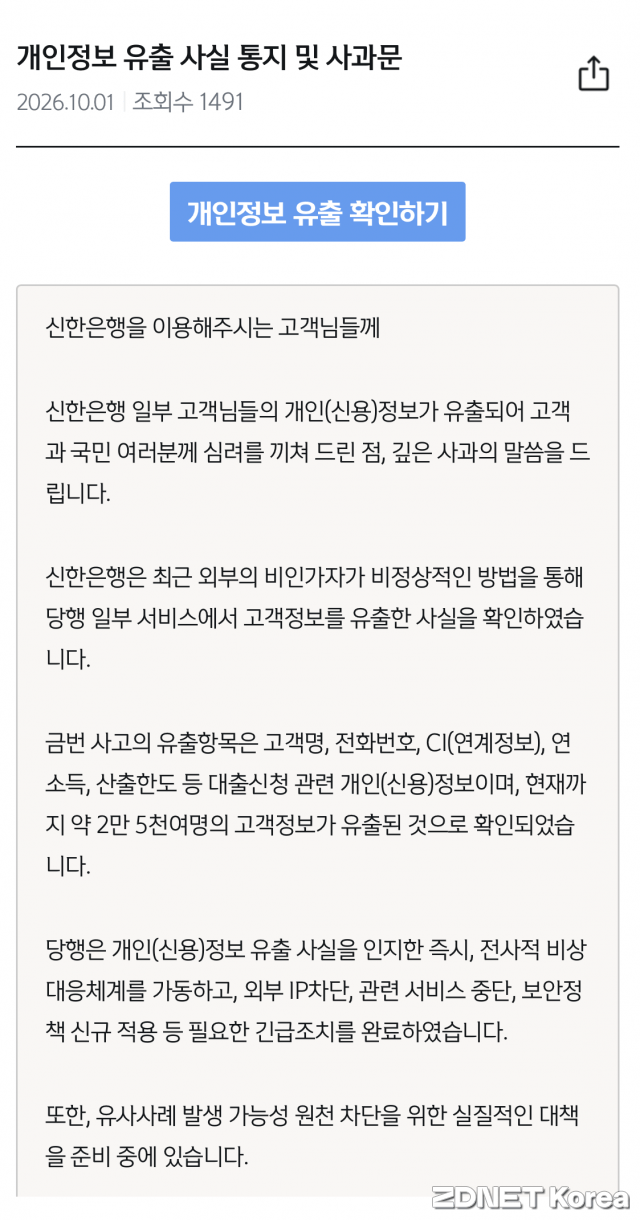
국내 금융권을 노린 동시다발 해킹에서 공격자가 AI 도구를 활용한 정황이 정부와 수사기관, 보안업체 발표로 확립됐습니다. 다만 '사상 초유'라는 수식어는 이번 사고보다 앞선 글로벌 사례가 존재해 그대로 받아들이기 어렵습니다.
국내 금융당국에 따르면 동일 공격자가 AI 도구를 활용해 공격한 정황을 발견했다고 2026년 10월 4일 전했습니다. 보안업체 지니언스는 초기에 실제 공격의 최종 사용 여부를 확인하지 못한 상태였습니다. 이후 AI 세션 기록을 직접 확보하면서 AI 활용 정황은 확립됐습니다. 공격이 AI에 얼마나 자율적으로 수행됐는지는 아직 수사가 진행 중입니다.
앤트로픽 발표문에 따르면 2025년 11월 13일 공개한 GTG-1002 사건은 문서화된 최초의 무인 개입 대규모 AI 사이버공격이며 금융기관을 포함해 약 30개 표적을 겨냥했습니다. 이는 이번 국내 사고보다 약 1년 앞선 시점입니다. '사상 초유'라는 표현은 'AI 자동화·동시다발'이라는 양상을 기준으로 할 때만 성립합니다.
규모 면에서도 '사상' 수식은 어긋납니다. 2014년 카드 3사에서 1억400만 건의 개인정보가 유출된 사건이 국내 금융권 사상 최대 규모로 기록돼 있습니다. 이번 사고의 유출 규모가 그 기록을 넘었다는 수치는 아직 확인되지 않았습니다.
크라우드스트라이크는 공격자 신원을 확정할 수 없다고 명시했습니다. 중국 광둥성의 26세 인물이 지목됐으나 해당 당사자는 무관하며 정보가 도용됐다고 주장했고, 이를 뒷받침하는 증거는 제시되지 않았습니다. 경찰은 허위 정보가 섞였을 수 있어 확인이 필요하다는 입장을 밝혔습니다.
한편 TV조선 보도에 담긴 사이버보험 가입 규모 수치(한국 400만 달러 대 일본 10억 달러)는 권위 있는 원자료에서 확인되지 않았습니다. 보험 제도 논의를 뒷받침하는 수치로는 아직 확인되지 않았습니다.
핵심 사실관계, 즉 금융권 동시다발 해킹과 정보유출, AI 도구 활용은 복수의 1차 출처로 확립된 상태입니다. 반면 '사상 초유'라는 수식어는 글로벌 선례와 규모 기준에서 과장된 면이 있고 신원과 AI 자율성은 수사 결과를 기다려야 합니다. 결국 이번 보도는 대체로 사실입니다. 앞으로 공격의 AI 자동 수행 정도와 유출 규모, 신원 확정이 수사 진행에 따라 차례로 확인될 지점입니다.