AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE

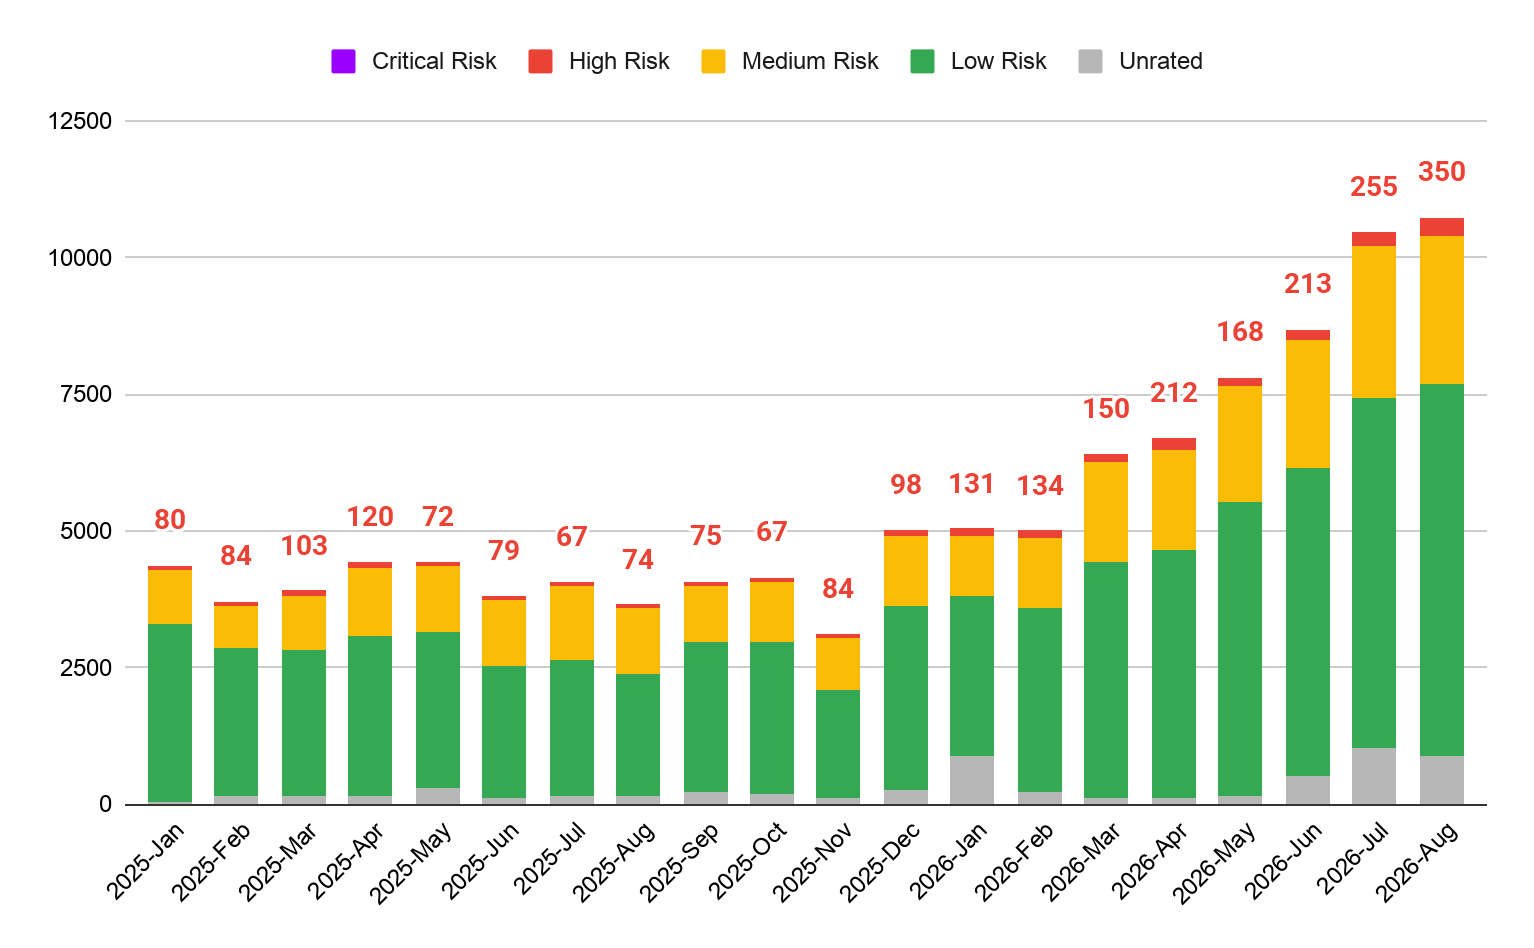
구글 위협인텔리전스그룹(GTIG)이 2026년 8월 전 세계 취약점 공개가 10,740건으로 사상 최고치를 기록했다고 발표했습니다. 1월 5,045건에서 불과 8개월 만에 두 배 이상 늘어난 수치로, 월간 1만건 시대의 도달을 보여줍니다.
구글 클라우드 블로그에 따르면 이 수치는 구글 자사 제품의 취약점이 아니라 전 세계 CVE 공개량 집계입니다. 발표문은 구글이 분석·발표 기관이며 공개 주체가 아니라는 점을 강조했습니다. 국내 일부 보도가 '구글 취약점 1만건'으로 축약한 것은 이 구분을 흐리게 만듭니다.
출처: 조사 출처
The Record는 9월 30일 7월과 8월 연속으로 1만건을 넘었으며 8월 10,740건이 새 정점이라고 전했습니다. Help Net Security도 1월 5,045건에서 8월 10,740건으로의 상승을 동일하게 보도했습니다. NVD 기준 2020년부터 2025년 사이 제출 건수는 263% 증가했고, CVEForecast.org는 연간 총 9만6,000건을 전망했습니다. 이 전망 수치는 월간 1만건 추이와 모순되지 않습니다.
GTIG 보고서 자체가 볼륨 인플레이션 가능성을 지적했습니다. 자동 CNA 할당 정책이 기본치를 부풀릴 수 있으며, 설명에 'Linux Kernel'만 포함된 취약점만 2026년 1~8월 약 5,000건 생성됐고 이 중 악용 제로데이는 0건이라고 밝혔습니다. 공개 1만건이라는 전제는 악용 위험과 직결되지 않는다는 점에서 이 수치와 어긋납니다. 실제로 2026년 공개분 중 악용이 관측된 비율은 0.23%로 약 431건 중 1건 수준입니다.
핵심 수치는 1차 출처와 정확히 일치하고 CISA 통계와도 정합적입니다. 다만 월별 10,740건이라는 집계 자체가 GTIG 단일 데이터셋에 기반한다는 한계는 남습니다. 자동 할당 정책이 수치 상승을 어느 만큼 주도했는지는 몇 분기의 관측이 더 필요합니다. 종합하면 월간 취약점 공개 1만건 돌파는 사실이지만, 그 볼륨의 성격에 대한 맥락 병기가 필요합니다.