AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE
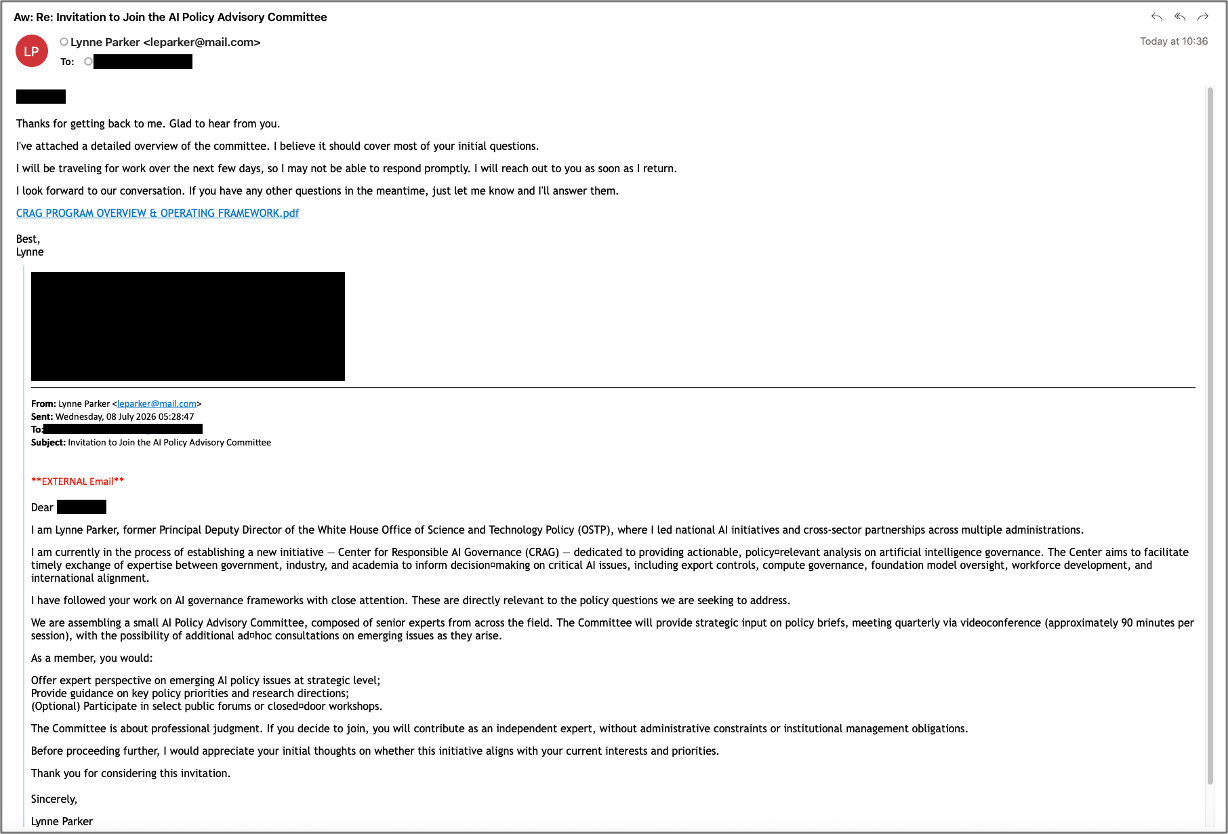
사이버보안업체 프루프포인트는 10월 1일, 중국 정부 연계 의혹의 해킹 그룹 TA419가 전 백악관 관료와 미국 하원의원을 사칭해 미국 AI 정책 전문가의 클라우드 계정 탈취를 시도해왔다고 밝혔습니다. 이번 보고서는 TA419에 대해서는 처음 공개된 것으로, 앤트로픽 등 AI 기업의 전문가를 사칭한 피싱 수법이 담겼습니다.
발표에 따르면 TA419로 알려진 조직은 미국 AI 정책에 관여하는 전문가들의 클라우드 계정을 노려 피싱 공격을 벌여왔습니다. 공격자는 전 백악관 관료와 하원의원으로 가장해 신뢰를 쌓은 뒤 접근한 것으로 전해졌습니다. 앤트로픽은 피해사가 아니라 사칭에 이용된 측으로, 보고서 제목에도 '환각하는 신뢰성'이라는 표현이 들어갔습니다. 이 조직의 활동을 공개한 보고서는 이번이 첫 번째입니다.
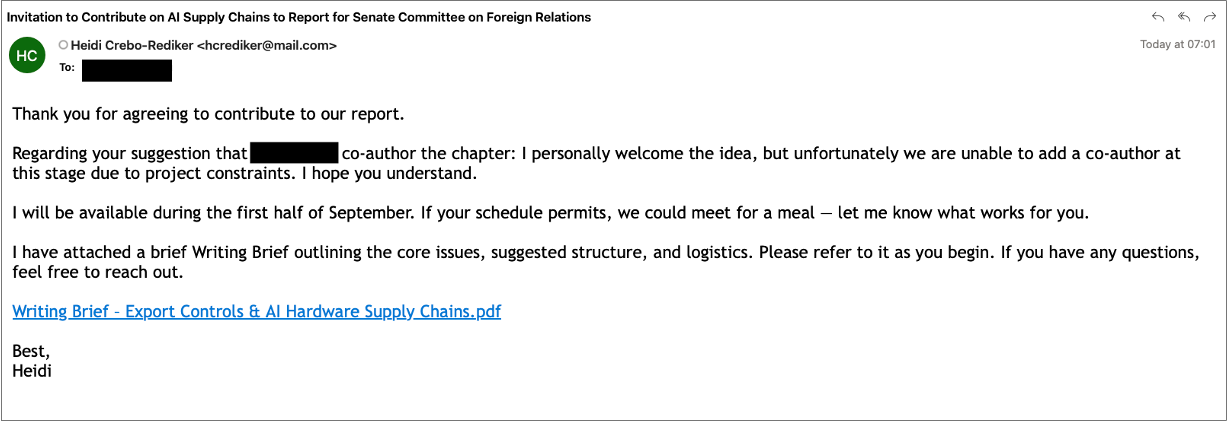
출처: 조사 출처
CyberScoop에 따르면 이 보고서는 활동을 중국 정부와 직접 연결하지는 않았으며, 프루프포인트의 '중국 연계' 판정은 악성코드·인프라·표적 적합성에 기한 평가입니다. 미 국토안보부 사이버보안국이나 연방수사국의 공식 규속, 법무부의 기소는 아직 이뤄지지 않았습니다. 주미중국대사관은 로이터의 논평 요청에 응답하지 않았고, 중국은 사이버간첩 혐의를 일관되게 부인해왔습니다.
CyberScoop은 보고서가 표적이 식별됐다는 점 외에 침투 성공 여부를 공개하지 않았다고 지적했습니다. 유출된 정보의 규모도 아직 확인되지 않았습니다. '美 AI 계정 탈취'라는 표현은 AI 기업의 계정을 겨냥한 것처럼 읽히지만, 실제 표적은 AI 정책 전문가 개인의 클라우드 계정이라는 점에서 축약된 서술입니다. 2025년 무레나 하원의원을 사칭한 선례가 같은 보고서에 함께 기재됐습니다.
이번 사례에서 피싱 메시지는 일반 대중이 아니라 AI 규제와 정책에 관여하는 인사에게 전달된 것으로 전해졌습니다. 다만 조직이 특정 중국 기관과 직접 연결되는 근거는 아직 확인되지 않았습니다. 사칭에 활용된 AI 기업의 브랜드가 공격의 신뢰도를 높이는 소재가 됐다는 점은 별도 문제로 남습니다.
보고서는 공격의 성격과 표적 성향을 설명했을 뿐, 조직의 배후와 침투 성공 여부는 다음 단계에서 확인해야 할 사안입니다. 미 정부 기관의 공식 규속이 나오는지, 같은 수법이 이후에도 관측되는지가 지점입니다. 공개된 정보의 범위 안에서 이번 보고서의 서술은 대체로 사실입니다.