AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE
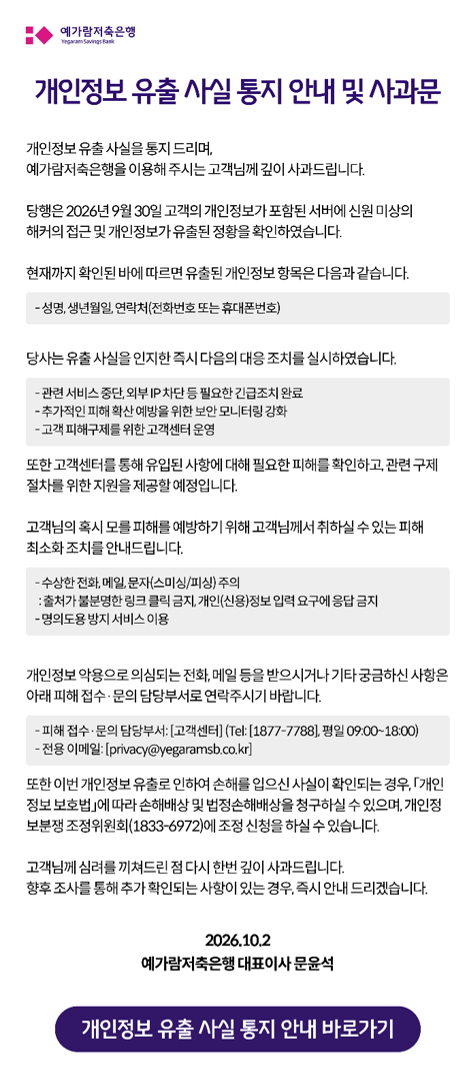
신한은행·KB국민은행·하나은행·부산은행이 2026년 9월부터 10월 사이 외부 침입으로 고객 및 직원 개인정보를 유출됐다고 발표했습니다. 공격 과정에서 AI 도구 사용 정황이 보안업계에서 제기됐으나 당국은 공식 확인하지 않은 상태입니다.
동아일보 보도에 따르면 이번에 해킹된 시스템은 고객이 이용하는 모바일·인터넷뱅킹이 아니라 직원 및 외부 협력사용 시스템이었습니다. 신한은행은 유출 경로가 대출모집인용 간편조회 서비스 'M신한'이며 고객용 뱅킹 앱과는 무관하다고 선을 그었습니다. KB국민은행과 하나은행은 직원용 업무지원 시스템, 부산은행은 외부 공개 웹페이지가 침해 대상이었다고 밝혔습니다. 다만 인증 없이 정보 조회가 가능한 경로가 노출돼 방어선이 뚫린 것 자체는 사실로 드러났습니다.
부산은행은 공격이 시도 단계였을 때 AI 에이전트를 명시적으로 언급한 유일한 발표 주체입니다. 공격 서버에서 'ARTEX AI' 문자열이 발견됐고, 금융보안원은 9월에 AI Agent 기반 공격을 탐지했다고 전했습니다. 보안업계는 각 은행에 접근한 방식이 유사해 자동화 공격 정황이라고 평가했습니다.
반대로 금융위 보도자료에는 AI가 언급되지 않았고, 신한은행 사과문은 침입을 '비정상적인 방법'으로만 표현했습니다. 연합뉴스는 공격 방식이 크리덴셜 스터핑으로 추정된다고 전했고, 보안기업 지니언스는 ARTEX AI 활용 여부가 미확인이라고 밝혔습니다. 'AI 해킹으로 은행 보안망이 뚫렸다'는 통념적 제목은 유출 자체와는 부합하지만, 공격 도구 규명까지를 포함하면 아직 확인되지 않았습니다. 유출 인원도 신한은행의 경우 2만5천 명과 2만5729명으로 보도가 상이하고, 유출 정보의 2차 악용 여부 역시 파악되지 않았습니다.
경찰과 금융보안원의 정밀조사 결과가 나와야 공격 도구의 실체가 가려질 것으로 보입니다. 금융위의 최종 조사는 수개월이 걸릴 수 있다는 전망이 나오는 만큼, AI 개입 여부는 몇 분기의 관측이 더 필요합니다. 이번 사안은 유출 사실 자체는 대체로 사실이지만 원인 규명은 진행 중입니다.