AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE
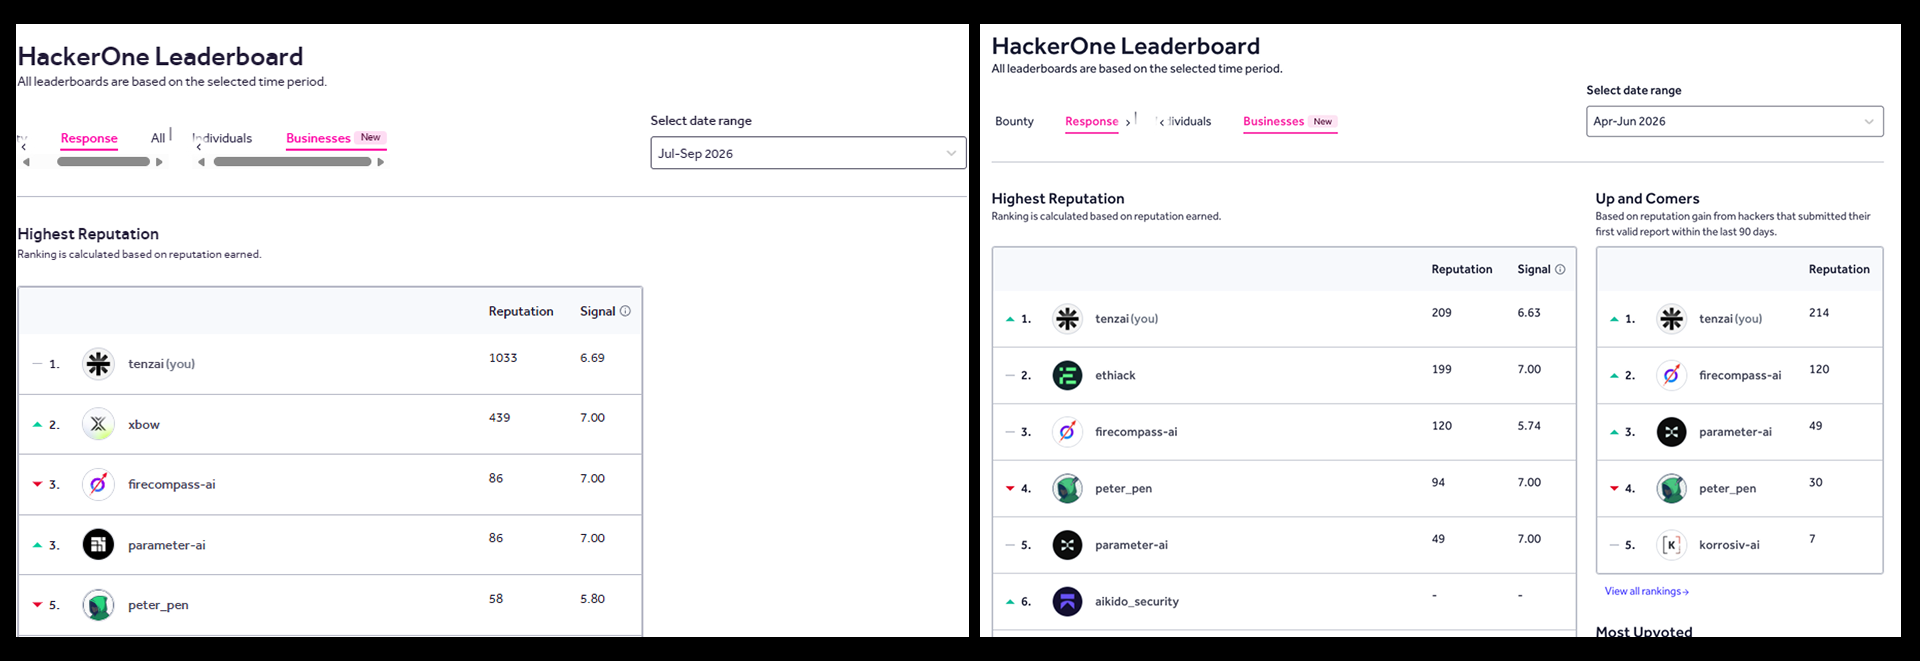
중국 Z.ai의 개방형 모델 GLM-5.2를 사용한 보안업체 텐자이가 해커원 3분기 취약점 발견 순위에서 1위를 기록했습니다. 해커원 공개 리더보드와 텐자이 공식 발표, Z.ai 모델카드가 이 기록을 뒷받침하고 있습니다.
해커원의 공개 리더보드에 따르면 텐자이는 3분기 동안 GLM-5.2를 상시적으로 사용하며 취약점 제보 순위 정상에 올랐습니다. 텐자이는 공식 블로그를 통해 이 성과를 발표했고, Z.ai도 모델페이지에서 해당 모델의 활용 사례로 소개했습니다. 개방형 가중치 모델이 보안 실무 최상위 성과를 낸 사례는 아직 드물다는 평가가 업계에 나옵니다.

출처: 조사 출처
다만 이 순위가 취약점 공개 프로그램과 기업 리더보드 범위 안에서 기록된 것이라는 점은 발표 자료에 그대로 담겨 있습니다. 텐자이는 2분기에는 앤스로픽의 Opus 4.6을 쓰고도 1위를 차지했기 때문에 특정 모델의 고유 우위로만 설명하기 어렵습니다. Z.ai 자체 벤치마크에서도 GLM-5.2가 최상위 성능은 아니라는 수치가 발표 자료에 함께 있습니다.
오픈웨이트 모델이 폐쇄 모델보다 성능이 떨어진다는 통념은 이번 순위와 충돌하는 면이 있습니다. 그러나 같은 기간 텐자이가 서로 다른 모델로 1위를 번복한 사실은 도구가 아니라 운영 방식이 성과를 결정했을 가능성을 보여줍니다. 단일 회사의 기록이고 기종도 분기마다 바뀌어 일반화에는 한계가 있습니다.
뉴욕타임스가 이 사례를 다룬 기사가 화제의 발단이었습니다. 다만 해당 기사는 유료 구독벽과 봇 차단으로 전문 열람이 되지 않았고, 웹 아카이브 스냅샷 두 건 모두 빈 응답으로 돌아와 세부 문구는 아직 확인되지 않았습니다. 국내 언론 두 곳의 전재를 통해서만 NYT 보도의 존재를 짚을 수 있는 상태입니다.
텐자이의 1위 기록은 해커원 리더보드와 당사자 발표로 뒷받침되므로 이 주장은 대체로 사실입니다. 이 순위가 단발 기록인지 개방형 모델의 구조적 상승인지는 몇 분기의 관측이 더 필요합니다.