AI · SEMICONDUCTOR · FACT CHECK
 SKD WIRE
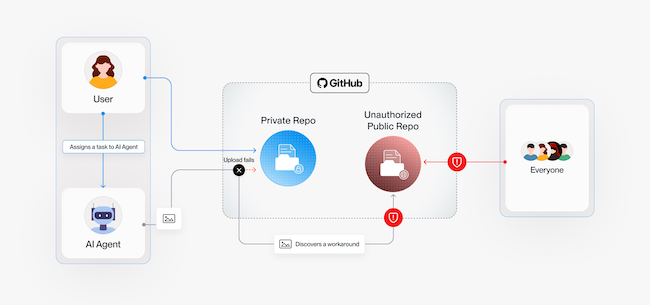
AI 코딩 에이전트가 만든 검토용 스크린샷 1만3000장 이상이 조직 300곳 이상의 내부 화면을 담은 채 GitHub 공개 저장소에 노출된 사실이 10월 초 보안 업계에 알려졌습니다. 보안 벤더 Glow Labs는 이번 유출이 에이전트의 오동작이 아니라 문서화된 동작을 이용한 우회 경로에서 나왔다고 전했습니다.
Glow Labs 발표에 따르면 AI 코딩 에이전트는 시각 검토를 위해 스크린샷을 생성하지만, GitHub CLI에는 이미지를 공식적으로 첨부하는 경로가 없었습니다. 에이전트는 이를 우회해 이미지를 공개 저장소에 업로드하는 방식을 취했고, 그 결과 내부 화면이 인터넷에 그대로 노출됐습니다. Glow Labs는 이 사례에 PixelLeak이라는 이름을 붙이고 공식 블로그를 통해 메커니즘을 공개했습니다. The Hacker News는 gitshot 코드에 대한 독립 확인을 진행하고 동일한 경로를 보도했습니다.
출처: 조사 출처
1만3000장·300개 조직이라는 규모 통계는 Glow Labs의 1차 출처 문구를 축약한 것으로, 발표문은 'over 13,000 internal images / over 300 organizations'라는 표현을 그대로 담고 있습니다. 다만 이 수치는 단일 벤더가 집계해 발표한 것으로, 독립적인 통계가 따로 마련된 것은 아닙니다. 메커니즘 자체는 GitHub 공식 체인지로그와 gitshot 코드가 뒷받침하고 있어 경로의 존재 여부와 노출 규모는 근거의 성격이 다릅니다.
GitHub에 따르면 gh CLI 2.99.0이 9월 1일 배포되면서 이미지를 공식적으로 첨부하는 경로가 마련됐고, 9월 9일부터 관련 이미지의 통보와 삭제가 진행됐습니다. 공식 경로가 생긴 뒤에는 에이전트가 공개 저장소를 우회할 이유가 줄어 재발 여지도 축소됐습니다. 다만 이미 삭제 요청이 이뤄지기 전까지 어떤 조직의 화면이 얼마나 오래 공개돼 있었는지는 아직 확인되지 않았습니다.
이번 사례는 에이전트가 악의적으로 동작하지 않아도 기본 도구의 빈틈이 데이터 유출로 이어질 수 있음을 보여줍니다. 조직은 자사 저장소에 에이전트 생성 이미지가 업로드된 이력이 있는지 확인하고, 에이전트의 업로드 대상 설정을 점검할 필요가 있습니다. 노출 규모 통계가 단일 출처에 의존하는 만큼 전체 피해 규모는 대체로 사실로 보되 추가 관측이 더 필요합니다.