남의 AI 계정·서버 탈취 'LLM 재킹' 범죄, 구글 위협그룹 지능보고서까지 등장…국내 공식 경보는 아직 없습니다
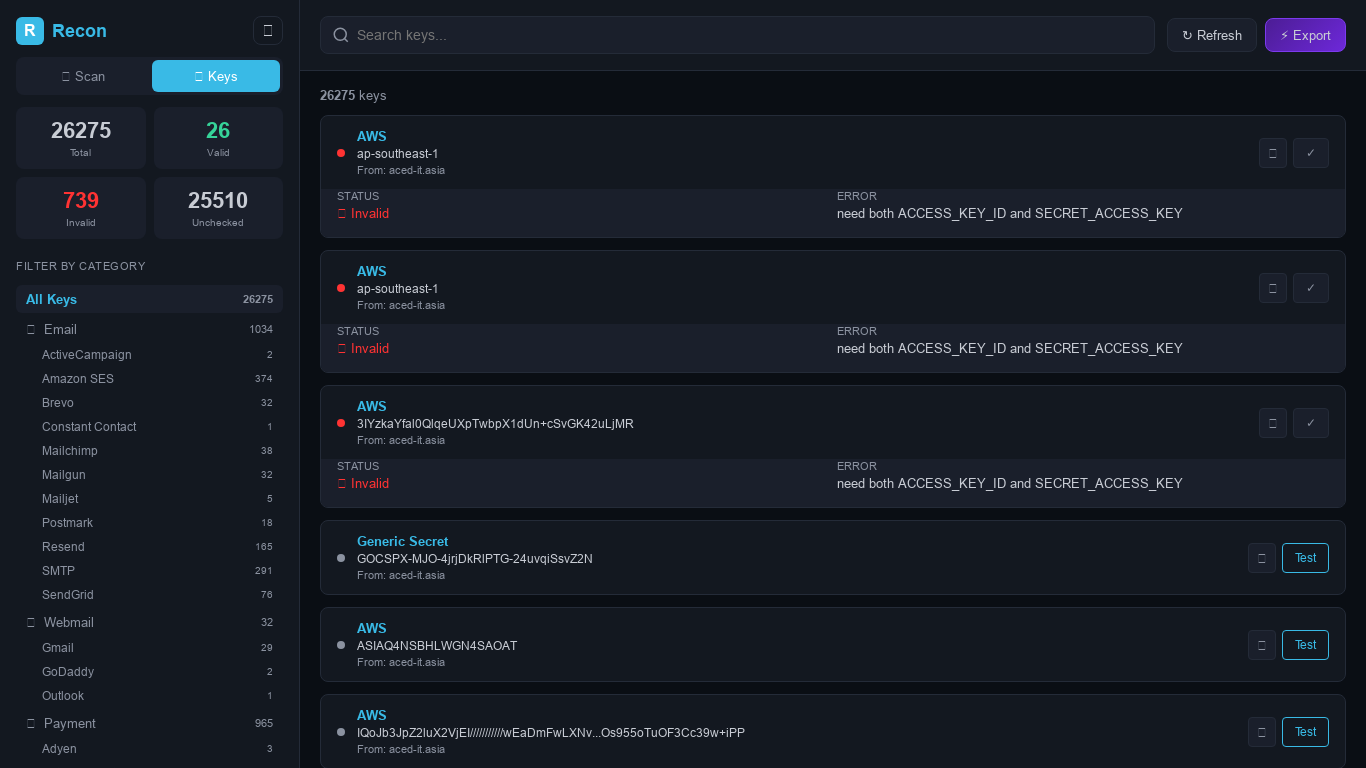
구글 위협 인텔리전스 그룹(GTIG)이 타인의 AI 계정과 클라우드 자원을 탈취해 유료 모델을 무단 가동하는 'LLM 재킹'을 2025년 핵심 위협으로 명명했습니다. 해외 보안업체들이 일 972건 수준의 관련 진단을 잇따라 내놓는 반면, 국내 공기관의 공식 경보는 아직 확인되지 않았습니다.
보고서가 범죄 유형을 '암호화폐 채굴 판박이'로 규정
GTIG와 보안업체 Sysdig·Pillar는 LLM 재킹을 자원 탈취 후 무단 가동으로 이익을 취하는 수법이라 정의하고, 이를 크립토재킹의 AI 판과 유사한 구조로 설명했습니다. 구글 클라우드 블로그는 공격자가 정찰용 대시보드로 탈취한 자원을 관리하는 이미지를 공개했습니다. GTIG는 UNC6508이라는 추적 코드로 해당 활동 집단을 분류했습니다.
중국 연루 주장은 발언 한 줄이 유일한 근거

출처: 조사 출처
GTIG의 헐트퀴스트는 중국 사이버스파이 그룹의 연루 가능성을 언급한 것으로 전해졌습니다. 다만 이 발언이 국내 보도로 전달된 유일한 근거이며, 독립적으로 확인된 사례는 아직 없습니다. 조직 규모나 배후에 대한 판단은 추가 관측이 더 필요합니다.
수치는 전부 보안업체 자체 진단에서 나왔습니다
SOCRadar는 8만 개 이상 조직과 100만 건 기록이 유출됐다고 진단했고, GTIG 텔레메트리는 하루 972건 수준의 관련 활동을 집계했습니다. '97% 할인' 탈취 계정 매물은 목록가 기준이며, 실제 이용 가능성과 사기성 매물 비중은 확립되지 않았습니다. SOCRadar 관련 보도는 BleepingComputer의 스폰서 콘텐츠로 분류되어 이해관계가 존재합니다. 반대로 LLM 재킹의 존재 자체를 부정하는 독립 소스는 검색 범위에서 발견되지 않았습니다.
'국내 기승'이라는 통념과 어긋나는 지점
해외 매체가 '범죄 기승'으로 표현한 것과 달리, 한국인터넷진흥원 등 국내 공기관의 LLM 재킹 공식 경보나 국내 피해 통계는 확인되지 못했습니다. 글로벌 동향 기준으로는 주장이 성립하지만, 국내 확산 여부를 '기승' 수준으로 읽는 것은 현재 근거가 없습니다. 유료 원문인 파이낸셜타임스 기사는 우회하지 않고 국내 매체 전재로 내용을 대신했습니다.
LLM 재킹의 수법과 공격자 관리 도구는 구글·앤트로픽이 공개한 이미지와 보고서로 확인되는 만큼, 범죄 유형의 실재는 대체로 사실로 보입니다. 다만 국내 피해 규모와 조직 배후는 수사기관 발표가 나오는 다음 분기의 관측이 더 필요합니다.