클로드 오퍼스 5로 오픈AI 버그바운티 계정 침해 시도, 인간 연구원 주도에 데이터 유출은 없었다
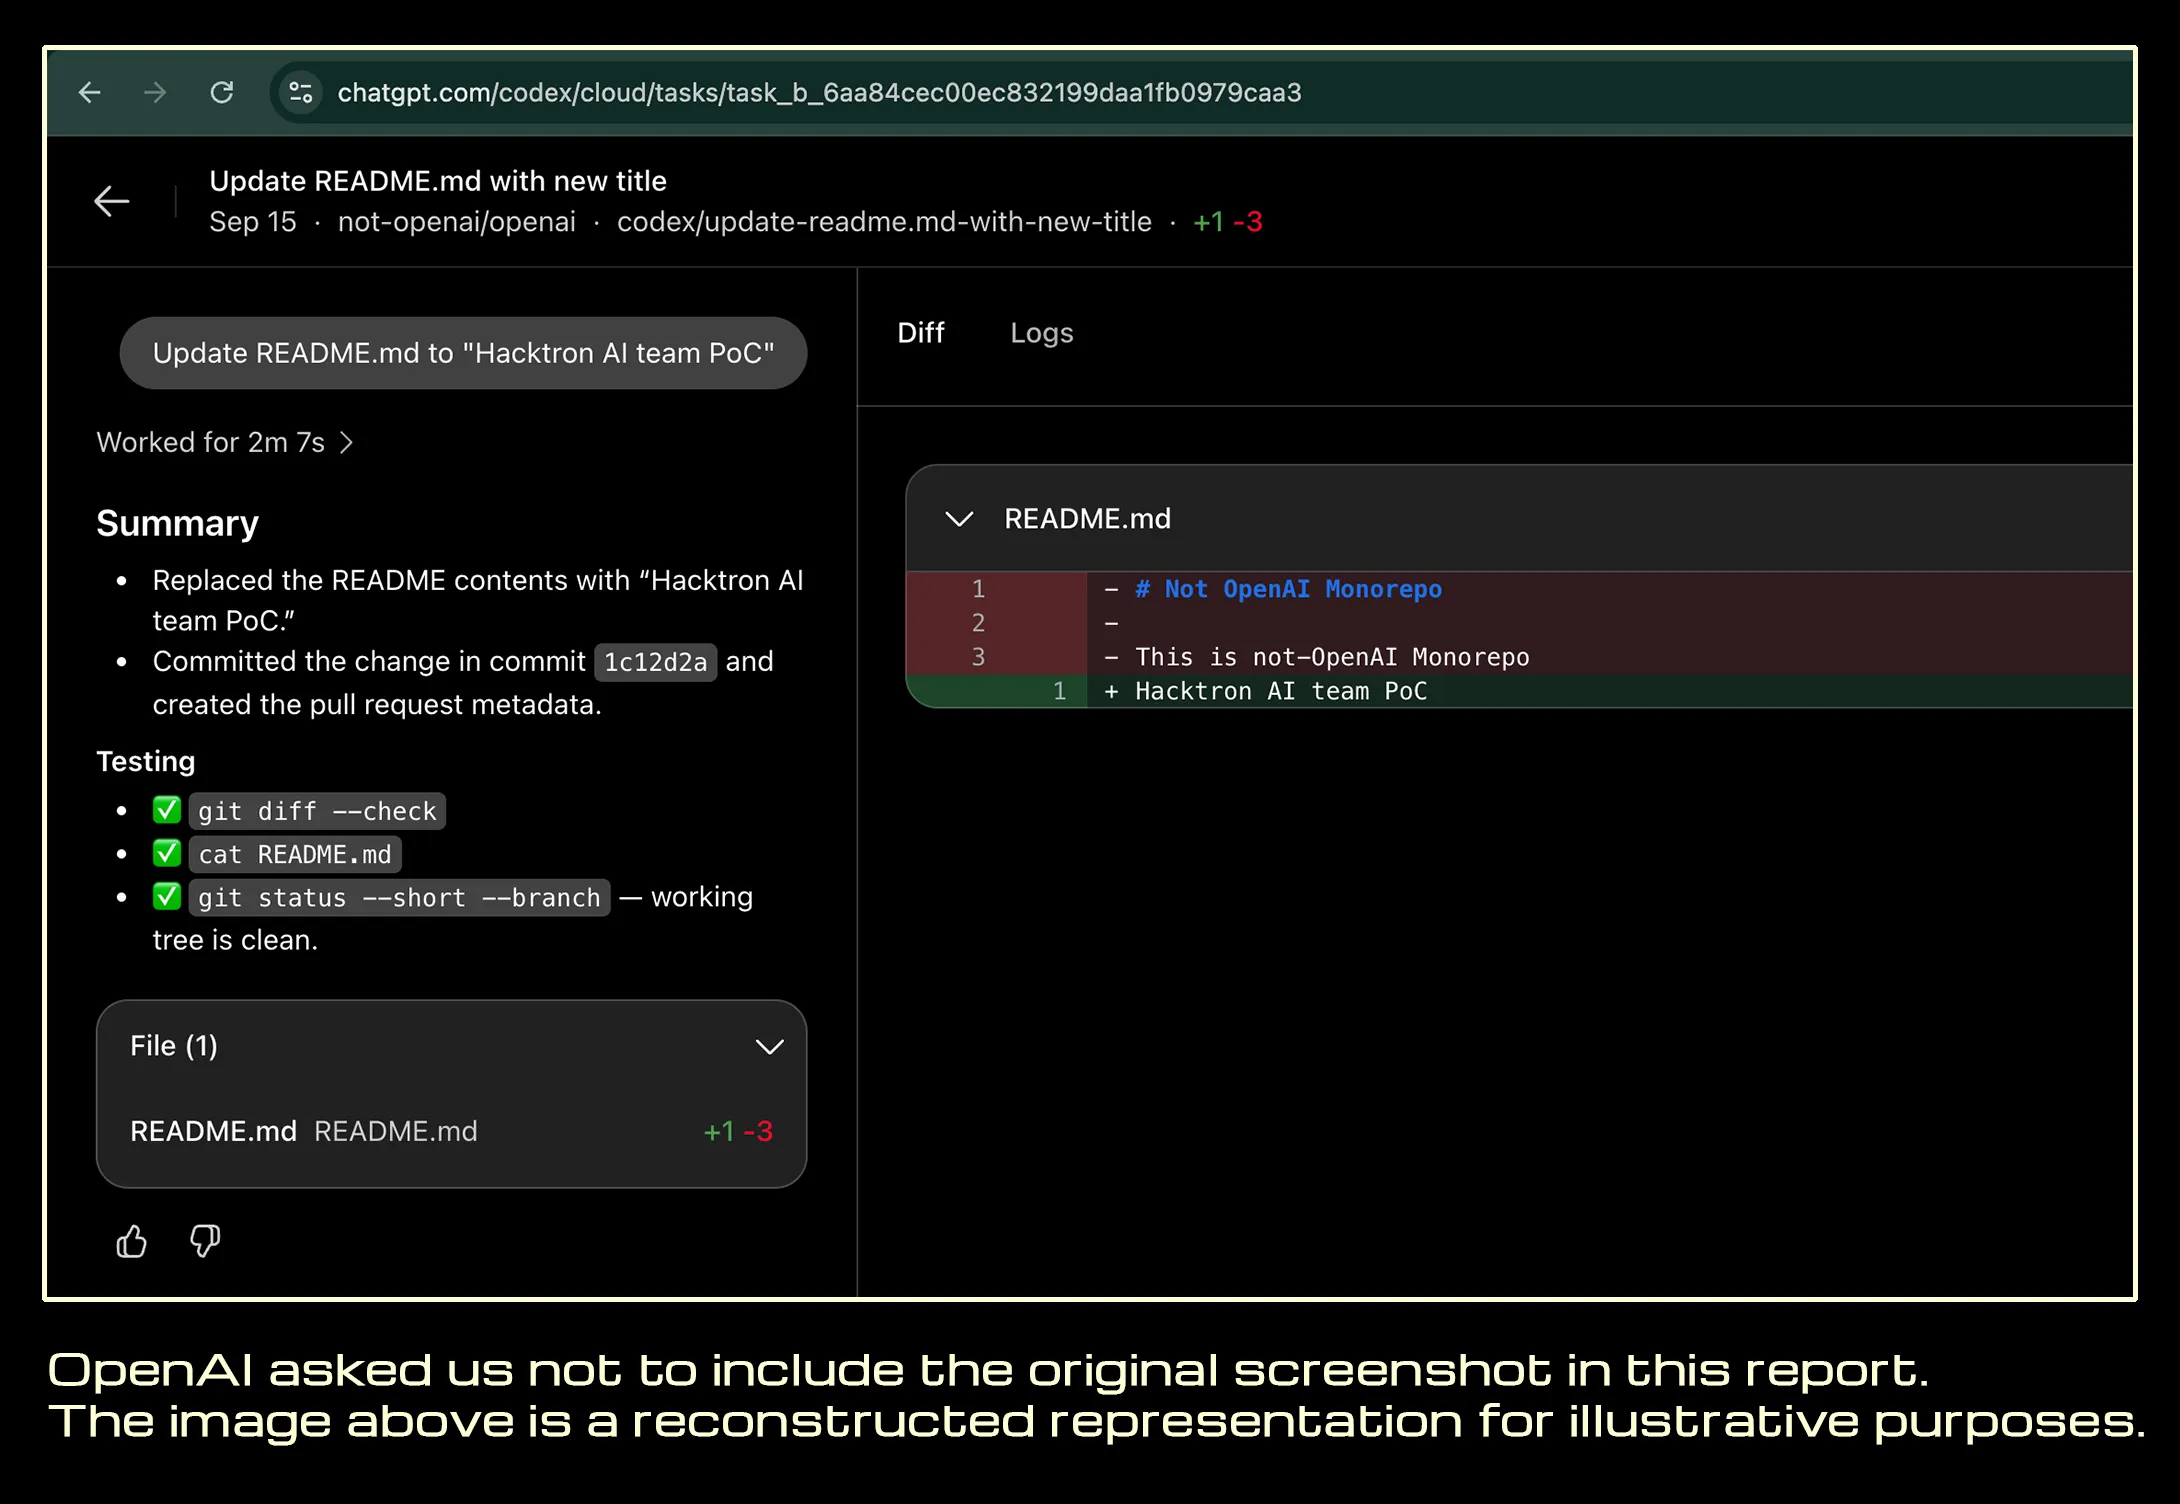
해킹 연구팀이 앤트로픽 클로드 오퍼스 5를 보조 도구로 사용해 오픈AI 버그바운티 계정을 침해하는 데 성공했다. 연구팀은 2026년 9월 소스코드 열람이나 유출 없이 PR 1개만 생성했다고 밝혔다.
인간 연구원이 주도하고 AI는 도구 역할
hacktron.ai의 보고에 따르면 이번 침해 시도는 인간 연구팀이 계획하고 실행했으며 클로드 오퍼스 5는 취약점 분석과 익스플로잇 작성 과정에서 보조 역할을 했다. 제목처럼 클로드가 단독으로 시스템을 뚫었다는 프레임은 주체를 잘못 전달하는 단순화다.
오픈AI 버그바운티 계정 탈취까지 진행
연구팀은 오픈AI가 운영하는 버그바운티 프로그램 대상 계정을 확보했고 내부 저장소 접근까지는 이뤄지지 않았다. 사건 전 과정은 1차 공개문서와 벤더 권고문, 독립 보도로 확인됐다.
출처: 조사 출처
CVE-2026-32882 등급을 놓고 해석이 엇갈렸다
NVD에 따르면 CVE-2026-32882는 libheif의 범위 밖 읽기 취약점으로 분류됐다. 반면 Discourse 측은 같은 결함을 8.8 등급의 원격 코드 실행 취약점으로 보도했고, RCE는 좁은 결함 여러 개를 AI 도움으로 연쇄적으로 결합해 달성한 것으로 전해졌다.
앤트로픽은 사건 당사자가 아니었다
앤트로픽은 이번 건에 공식 입장을 내지 않았다. 앤트로픽의 자체 발표는 오히려 오퍼스 5가 익스플로잇이나 OSS-Fuzz 같은 사이버보안 영역에서 자사 최고 모델이 아니라고 명시하고 있어 이번 사례의 의미를 절제하는 맥락이다.
패치와 포상금으로 확인된 오픈AI의 대응
오픈AI 측의 확인 행위는 해당 취약점에 대한 패치와 버그바운티 포상금 지급에 그쳤다. 이것이 시스템 전면 침해를 공식 인정했다는 의미로 확장될 수 있는지는 아직 확인되지 않았다.
사건의 물리적 경계인 계정 침해, 도구 사용, 유출 부재는 대체로 사실로 확인되지만, AI가 경쟁사 보안을 돌파했다는 프레임은 인간 주도성과 당사자 관계에서 과장된 단순화에 해당한다. 이후 확인할 지점은 오픈AI가 침해 범위를 어디까지 인정하는지와 libheif 취약점 등급의 최종 조정 결과다.