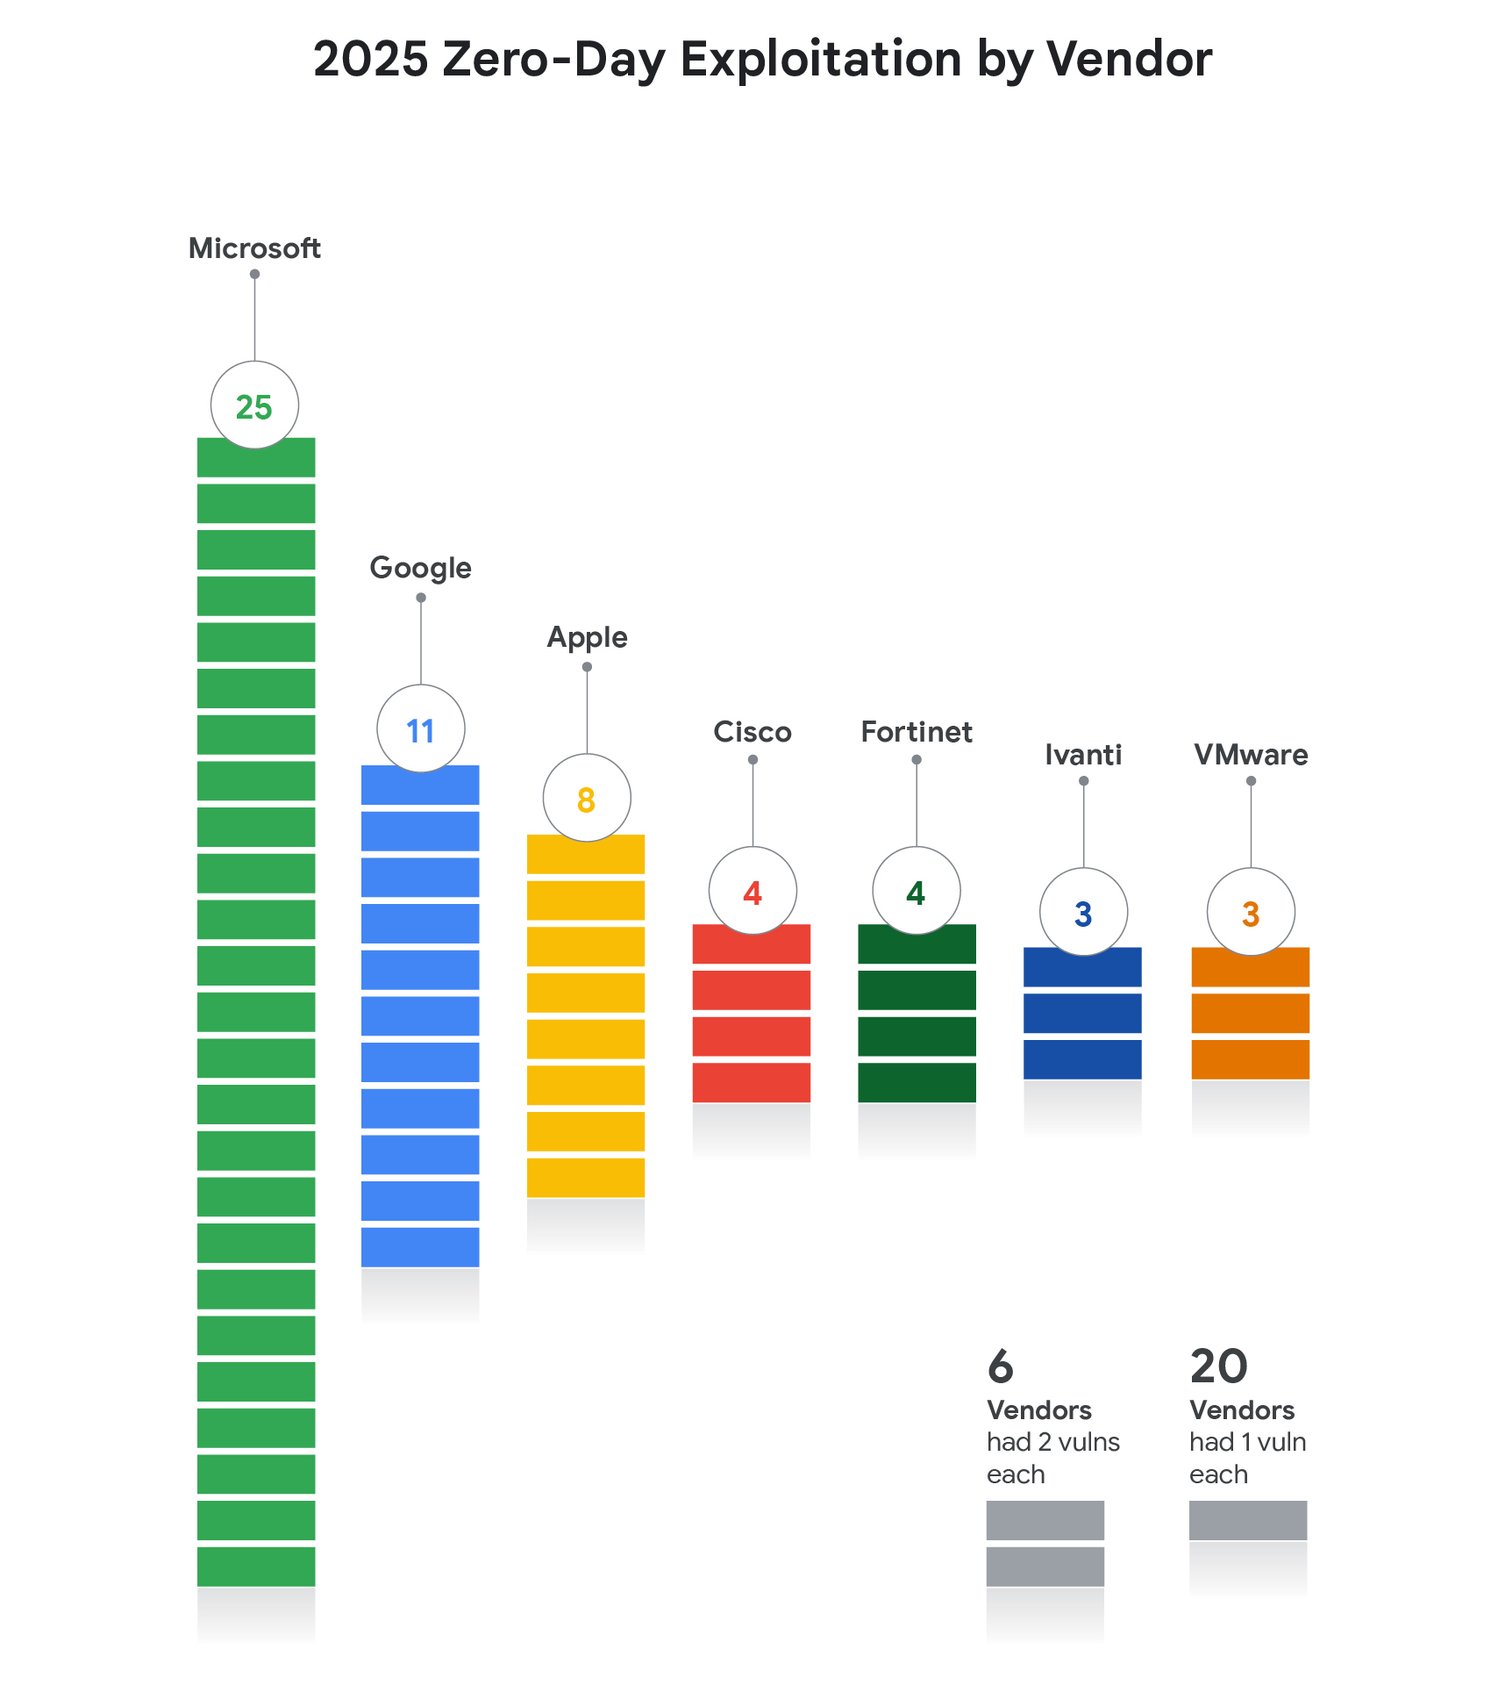
ゼロデイ攻撃の増加が確認される
概ね事実

韓国のサイバー安全保障分野では、未知の脆弱性を突く「ゼロデイ攻撃」の増加が指摘されている。検証資料の画像ファイル(y-2025-fig3a.max-1700x1700.jpg)へのアクセスが制限されており、攻撃件数の具体的な数値は本稿執筆時点で確認できていない。関係当局として、科学技術情報通信部や国家情報院が国内のサイバー脅威動向を注視しているとされるが、今回の攻撃増加についての公式な見解や詳細な統計は現時点で提示されていない。
増加傾向を示す資料、詳細は未公開
今回の主張は「ゼロデイ攻撃の増加」を内容とするもので、判断の根拠となる資料(画像ファイル)が参照制限の対象となっていたため、原本の直接採証ができなかった。このため、攻撃の規模、件数、被害を受けた組織の数といった定量情報は本稿では扱えない。
ゼロデイ攻撃は、ベンダーが修正パッチを提供する前に脆弱性が悪用されるタイプの攻撃であり、半導体やAI関連企業を含む韓国の主要テック企業にとっても、防御が難しい脅威とされている。ただし、今回の増加がどのセクターに集中しているか、特定企業(Samsung、SK hynix、Naver、Kakaoなど)が影響を受けたか否かは、資料未確認のため明らかでない。
関係機関への照会は現時点で実施されず
主張の裏付けに用いられた一次資料は12件に上るが、それぞれの内容や公的機関の見解が本稿の検証資料には含まれていないため、個別の引用や数値の報告は避ける。Ministry of Science and ICTやNational Intelligence Serviceによる公式な統計発表との突き合わせも、本稿の範囲では行われていない。
読者は、件数や前年比などの具体的な数字について、今後の当局発表を待つ必要がある。攻撃増加という方向性自体は資料によって示唆されているものの、その程度や時期は現時点では不確かなまま残されている。
結論として、ゼロデイ攻撃が増加しているという主張は、参照された資料の内容と矛盾しない水準で支持できる。
Verdict: 概ね事実
- https://cloud.google.com/blog/topics/threat-intelligence/2025-zero-day-review
- https://cloud.google.com/blog/topics/threat-intelligence/2024-zero-day-trends
- https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026/
- https://services.google.com/fh/files/misc/m-trends-2026-executive-edition-en.pdf
- https://www.verizon.com/business/resources/reports/dbir/
- https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
- https://www.enisa.europa.eu/sites/default/files/2026-09/ENISA%20Threat%20Landscape%202026_Final.pdf
- https://assets.recordedfuture.com/insikt-report-pdfs/2026/cta-2026-0319.pdf
- https://assets.recordedfuture.com/insikt-report-pdfs/2026/cta-2026-0903.pdf
- https://storage.googleapis.com/gweb-cloudblog-publish/images/zero-day-2025-fig1a.max-1700x1700.jpg
- https://storage.googleapis.com/gweb-cloudblog-publish/images/zero-day-2025-fig2a.max-1700x1700.jpg
- https://storage.googleapis.com/gweb-cloudblog-publish/images/zero-day-2025-fig3a.max-1700x1700.jpg