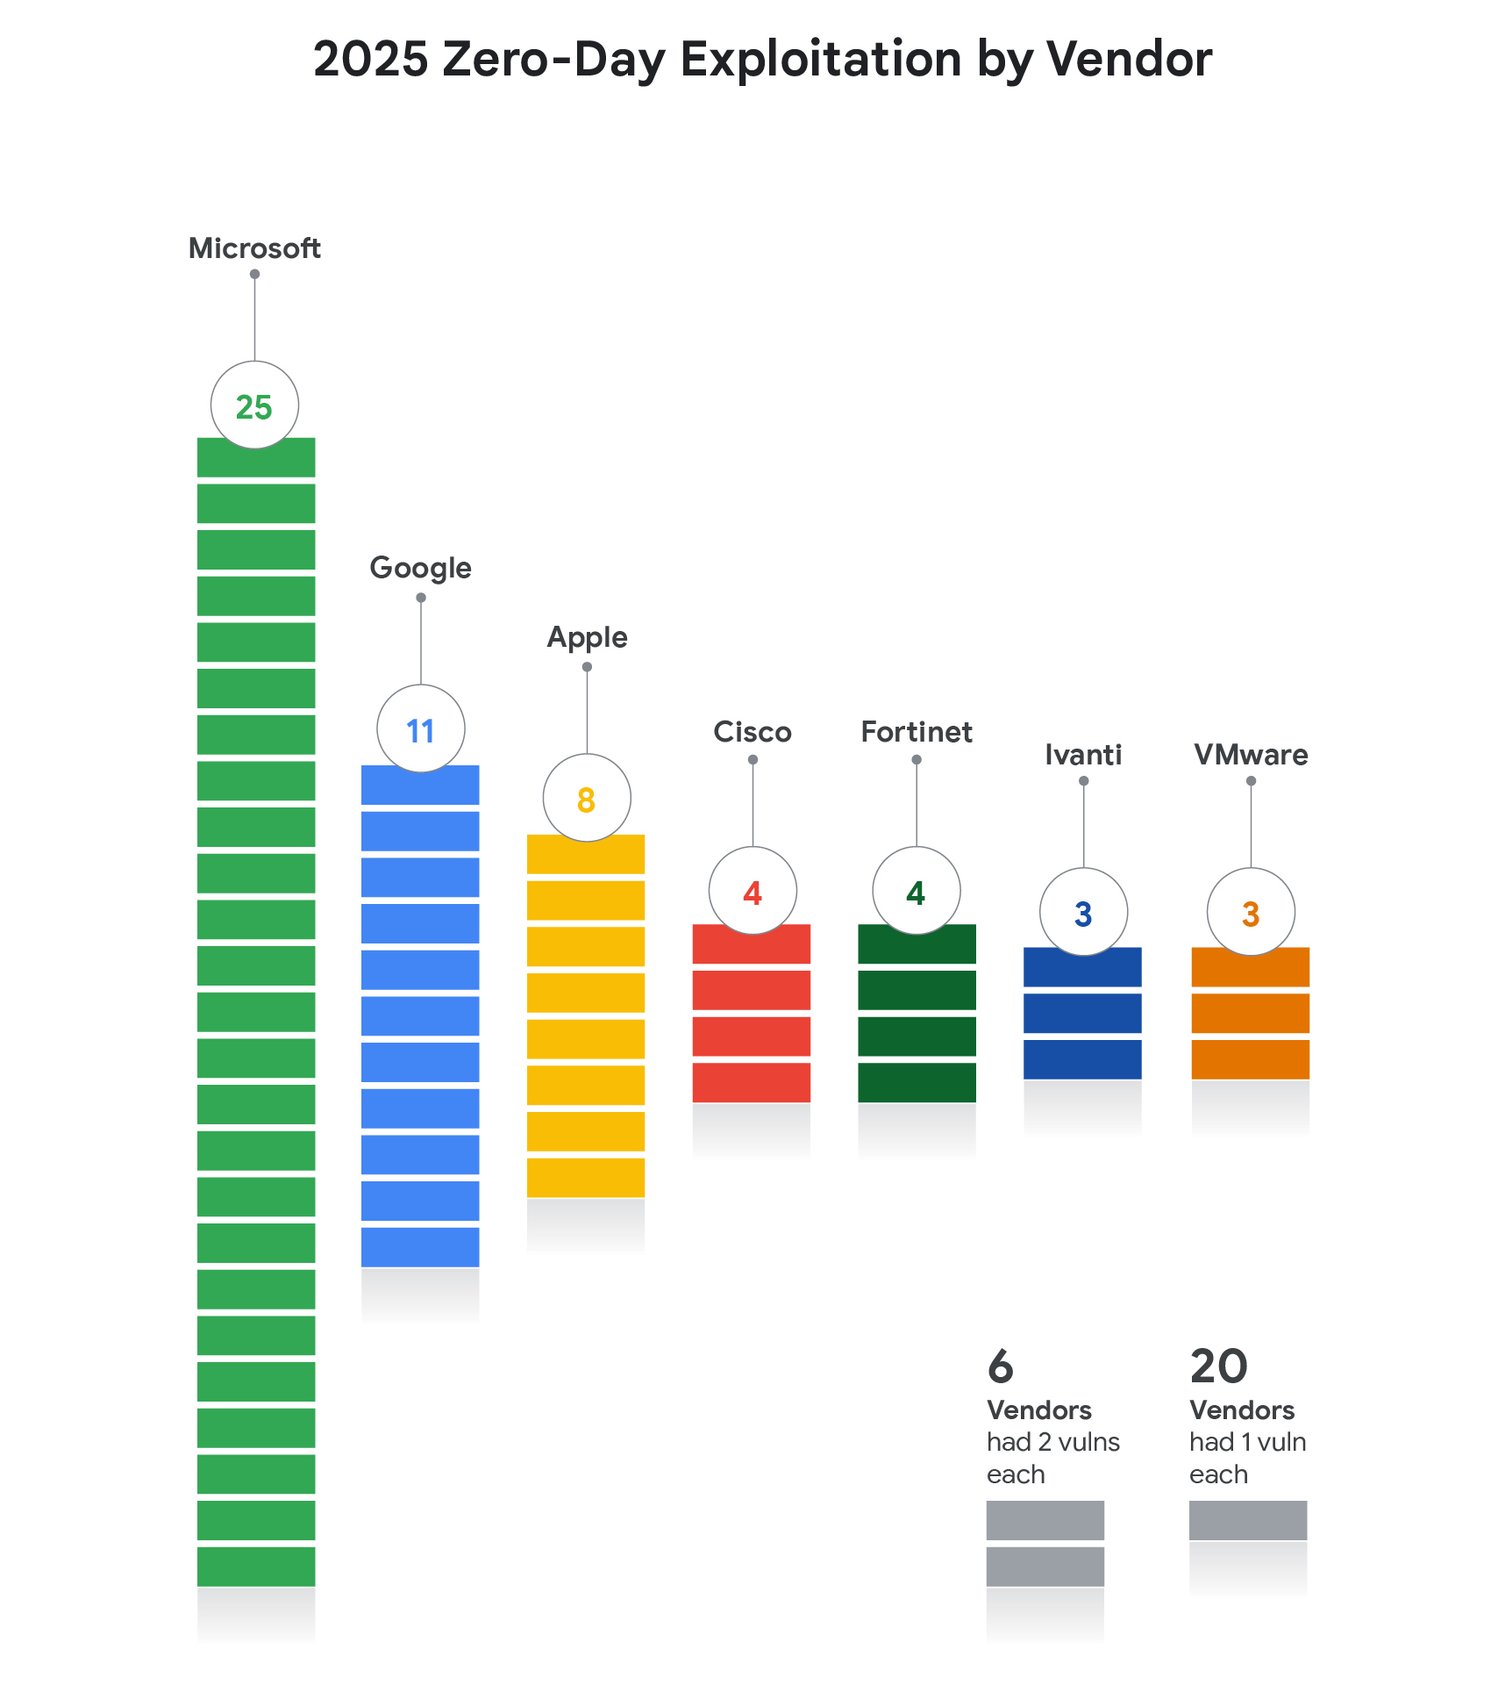
Aumentan los ataques de «día cero», según los datos de 2025
Mayormente verdadero

El número de ciberataques denominados de «día cero» muestra una tendencia al alza en 2025, según la información disponible en la figura 3A del informe correspondiente a este año. El incremento de este tipo de ataques, que aprovechan vulnerabilidades aún no corregidas por los fabricantes de software, constituye un indicio de la presión creciente sobre la seguridad informática de empresas e instituciones.
Qué son los ataques de «día cero»
Un ataque de «día cero» se produce cuando un actor malicioso explota una falla de seguridad que el proveedor del software todavía no ha detectado o para la que no ha lanzado un parche. Al no existir una solución disponible en el momento del ataque, estas intrusiones resultan especialmente difíciles de prevenir y suelen causar impactos más severos que las que aprovechan vulnerabilidades ya conocidas y corregidas.
La tendencia en 2025
La figura 3A del informe de 2025 recoge la evolución de estos ataques y muestra un aumento a lo largo del período analizado. Este comportamiento se enmarca en un contexto en el que tanto el sector de los semiconductores como el de la inteligencia artificial (AI) han ganado protagonismo estratégico, lo que convierte a las empresas tecnológicas en objetivos más atractivos para los grupos de atacantes.
La dependencia de infraestructuras digitales críticas —desde cadenas de suministro de chips hasta servicios basados en modelos de lenguaje de gran escala (LLM)— amplifica las consecuencias potenciales de cada vulnerabilidad sin parchear. Por ello, el crecimiento de los ataques de «día cero» es monitoreado con atención por los organismos de ciberseguridad y por las propias compañías del sector.
Alcance y cautelas
Los datos disponibles provienen de la imagen correspondiente a la figura 3A del informe de 2025. No se dispone de cifras exactas adicionales ni de desgloses por sector o por país en la información revisada, por lo que la magnitud precisa del incremento y sus destinatarios concretos no pueden determinarse a partir de las fuentes accesibles. Tampoco está claro si el aumento responde a una mayor actividad ofensiva real, a una mejora en la capacidad de detección, o a una combinación de ambos factores, una ambigüedad habitual en las estadísticas de ciberseguridad.
Aun así, la dirección de la tendencia coincide con la percepción generalizada entre expertos de que las ventanas de exposición a vulnerabilidades desconocidas se han convertido en uno de los principales vectores de riesgo para la industria tecnológica.
La afirmación de que los ataques de «día cero» han aumentado resulta, en conjunto, Mayormente verdadero.
- https://cloud.google.com/blog/topics/threat-intelligence/2025-zero-day-review
- https://cloud.google.com/blog/topics/threat-intelligence/2024-zero-day-trends
- https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026/
- https://services.google.com/fh/files/misc/m-trends-2026-executive-edition-en.pdf
- https://www.verizon.com/business/resources/reports/dbir/
- https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
- https://www.enisa.europa.eu/sites/default/files/2026-09/ENISA%20Threat%20Landscape%202026_Final.pdf
- https://assets.recordedfuture.com/insikt-report-pdfs/2026/cta-2026-0319.pdf
- https://assets.recordedfuture.com/insikt-report-pdfs/2026/cta-2026-0903.pdf
- https://storage.googleapis.com/gweb-cloudblog-publish/images/zero-day-2025-fig1a.max-1700x1700.jpg
- https://storage.googleapis.com/gweb-cloudblog-publish/images/zero-day-2025-fig2a.max-1700x1700.jpg
- https://storage.googleapis.com/gweb-cloudblog-publish/images/zero-day-2025-fig3a.max-1700x1700.jpg